
ドメインをリダイレクトする場合、SSL/TLS で接続を保護することは単なる「あれば便利」ではなく、SEO、ユーザーの信頼、コンプライアンスのために不可欠です。HTTPS がないと、訪問者にブラウザの警告が表示されたり、検索エンジンにサイトの評価を下げられたり、機密データが露出したりする可能性があります。このガイドでは、現代のリダイレクトに SSL が必須である理由と、正しく実装する方法を説明します。
ドメインリダイレクトに SSL が重要な理由#
SSL(Secure Sockets Layer)とその後継である TLS(Transport Layer Security)は、ユーザーのブラウザとサーバー間のデータを暗号化します。リダイレクトにおいて、この暗号化は次のことを保証します:
- セキュリティ警告なし: 最新のブラウザは HTTP ページを「保護されていない」と表示します。リダイレクトが HTTP で動作している場合、目的地に到達する前に訪問者へ警告が表示されることがあります。
- SEO の向上: Google は HTTPS をランキング要因として使用しています。安全なリダイレクトは検索可視性を維持し、場合によっては向上させるのに役立ちます。
- データの完全性: 暗号化により、リダイレクト先を改ざんする可能性のある中間者攻撃を防ぎます。
- 参照元データ: ブラウザは HTTPS ページから HTTP ページへ参照元を送信しないため、HTTP のままのリダイレクトや遷移先では参照元情報が失われます。
https:// リダイレクトが失敗する理由#
ブラウザは、リダイレクトを見る前に TLS ハンドシェイクを完了しなければなりません。そのため、古いドメインに応答するサーバーには、その正確な名前に対する有効な証明書が必要です。多くのレジストラの転送サービスや簡易リダイレクトホストは、自社ドメインの証明書しか保持していないため、http://old-domain.com は問題なくリダイレクトしても、https://old-domain.com ではプライバシー警告が表示されます。同じことは、証明書がルートドメインのみをカバーして www を含まない場合、またはその逆の場合にも起こります。
よくある SSL リダイレクトのミス#
経験豊富なチームでも、リダイレクト用のSSL設定ではつまずくことがあります。次の落とし穴に注意してください:
- HTTPのみのリダイレクト: 多くのレジストラの転送サービスはHTTPでしか機能しません。https:// と入力した訪問者には、リダイレクトされる代わりに証明書の警告が表示されます。
- 混在コンテンツの連鎖: リダイレクトがHTTPSで始まってもHTTPの宛先に向かう場合、ブラウザはリソースをブロックしたり警告を表示したりすることがあります。
- 証明書の不一致: SSL証明書は、リダイレクト対象の正確なドメインに対して有効でなければなりません。ワイルドカード証明書は役立ちますが、有効期限切れや誤って発行された証明書はリダイレクトを壊します。
- リダイレクトループ: HTTP→HTTPS と HTTPS→HTTP の両方を設定すると、無限ループが発生し、ドメインにアクセスできなくなることがあります。
SSLリダイレクトのベストプラクティス#
SSLリダイレクトを安全かつ高速で、SEOに配慮したものにするために、次のガイドラインに従ってください:
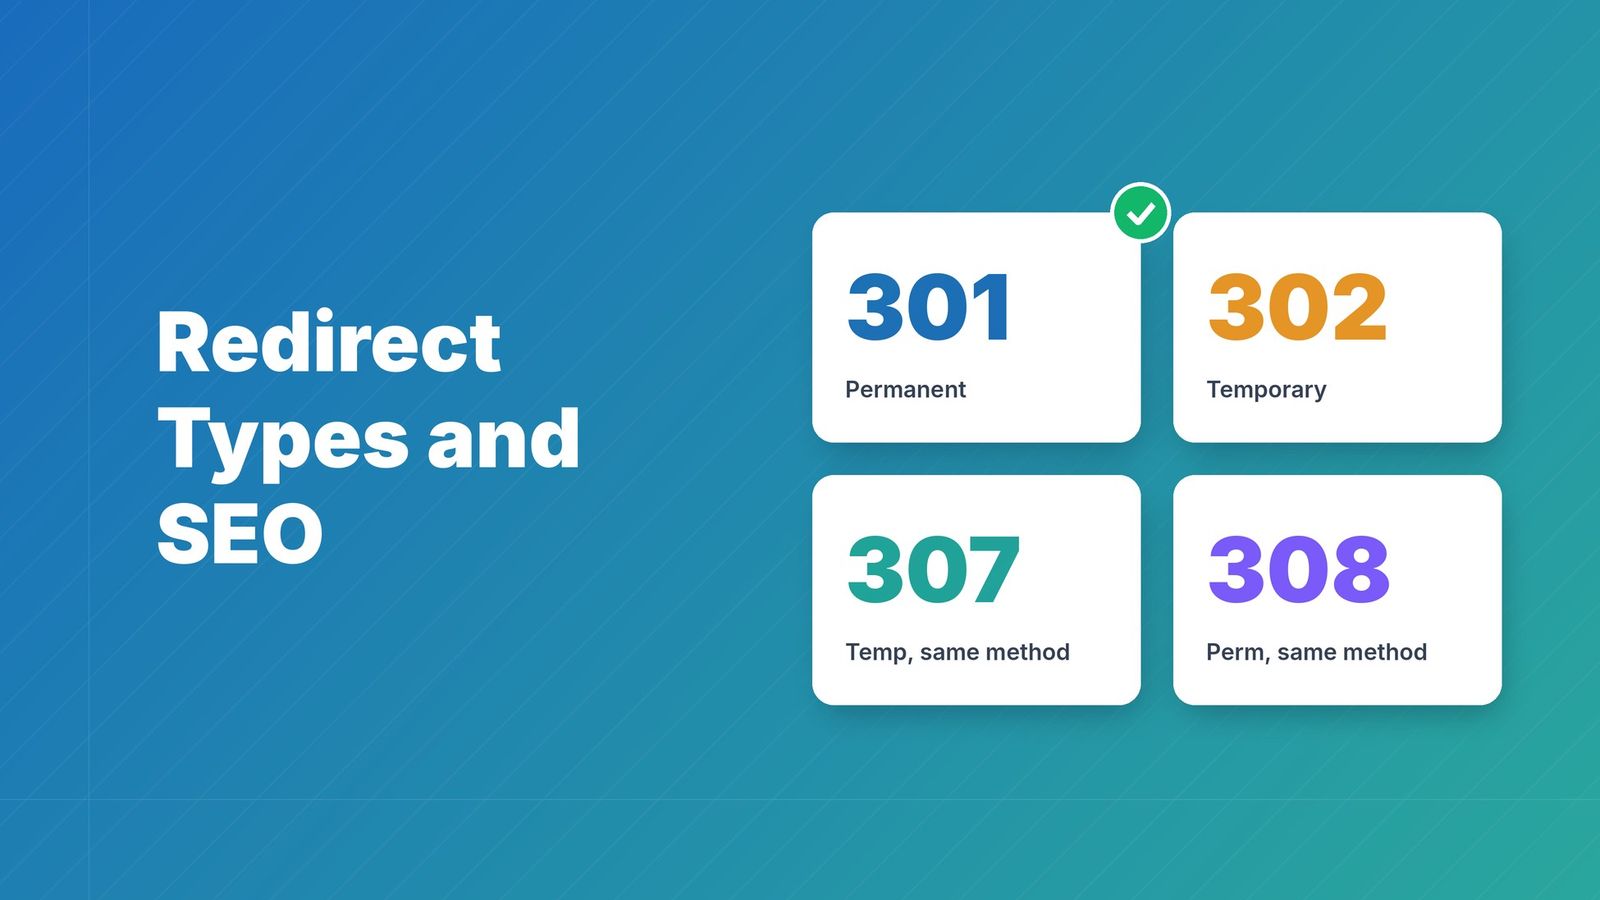
- 301(恒久的)リダイレクトを使用する: ドメイン移転では、301リダイレクトが最も多くのリンク評価を引き継ぎ、検索エンジンにインデックスの更新を促します。
- すべてのHTTPトラフィックをHTTPSへリダイレクトする: 任意の http:// リクエストを捕捉し、同じURLの https:// 版へリダイレクトするルールを設定します。
- HSTS(HTTP Strict Transport Security)を有効にする: HSTSは、ブラウザに対して常にあなたのドメインでHTTPSを使用するよう指示し、SSLストリップ攻撃を防ぎ、最初の安全でないリクエストをなくします。
- 証明書を最新の状態に保つ: Let’s Encrypt などのツールを使って証明書の更新を自動化するか、SSL プロビジョニングを代行するプラットフォームを利用しましょう。
- リダイレクトチェーンを避ける: 最終目的地に直接向けましょう。余分なホップが増えるほど遅延が増し、何かが壊れる可能性も高くなります。
RedirHub が SSL リダイレクトを簡単にする方法#
SSL 証明書とリダイレクトルールを手動で管理するのは、ミスが起こりやすく時間もかかります。RedirHub はこのプロセス全体を自動化します:
- 自動 HTTPS: ドメインが RedirHub を指すとすぐに証明書が発行され、ルートドメインと www に対して更新されます。サブドメイン用のワイルドカード証明書も含まれます。
- グローバルなエッジネットワーク: リダイレクトは 130 のエッジロケーションから配信されるため、TLS ハンドシェイクは訪問者の近くで行われます。
- 同じルールで HTTP と HTTPS に対応: http:// または https:// と入力した訪問者は同じ宛先に到達します。
- クリック分析: 各リダイレクトごとのクリック数を確認でき、既知のボットは除外されます。
ステップごと: RedirHub で SSL リダイレクトを設定する#
- 無料トライアルを開始: 14 日間の無料トライアル付きで RedirHub アカウントを作成しましょう。
- リダイレクトを作成します: Redirect from にドメインを入力し(例: old-example.com)、Redirect to に転送先を入力します。
- DNS を設定します: DNS プロバイダーで、ルートに A レコード、www に CNAME を設定します(または RedirHub のネームサーバーを使用します)。変更するのはこれらのレコードだけなので、メールはそのまま動作します。HTTPS はレコードの解決後に自動的に発行されます。
- リダイレクトの種類(301・恒久的移転用)と、パスを保持するか、すべてを 1 つの URL に送るかを選択します。
- HTTPS を確認します: https://yourdomain と https://www.yourdomain を開き、証明書の警告なしでどちらもリダイレクトされることを確認します。
あなたのリダイレクトは HTTPS で動作していますか? 旧ドメインを入力してください。ステータスコード、遷移先、HTTPS が有効かどうか、そしてワシントン、フランクフルト、東京からの応答速度が、過去 7 日間にテストされたすべてのリダイレクトの中での順位とともに表示されます。
リダイレクトをテスト複数のリダイレクトドメインで HTTPS を維持する#
1 つのリダイレクトドメインなら簡単です。何百ものドメイン(旧ブランド、国別ドメイン、 টাইपोドメイン、キャンペーンドメイン)になると、証明書は静かに期限切れになります。大規模運用でうまくいくのは次の方法です:
- ACME を使って自動で発行・更新します。手動更新では、より短い証明書有効期限に対応できません。
- すべてのドメインでルートと www の両方を対象にし、多数のサブドメインをリダイレクトする場合はワイルドカード証明書を使用してください。
- DNS を監視してください。証明書は、検証が応答される先をドメインがまだ指している間しか更新できないため、別の場所での DNS 変更によって数週間後に更新が失敗することがあります。
- 外部から有効期限を監視し、共有チャネルにアラートを送信してください。
これは年々重要性が増しています。公開証明書の有効期限は現在 200 日に制限されており、2029 年には 47 日まで短縮され、Let's Encrypt も 2028 年までに 45 日証明書へ移行します。日付とチェックリストについては、45 日証明書のタイムラインを参照してください。
結論#
SSL はもはやドメインリダイレクトにおいて任意ではなく、セキュリティ、SEO、ユーザー体験のために必須です。ベストプラクティスに従い、RedirHub のようなプラットフォームを活用することで、証明書管理を自動化し、グローバルなパフォーマンスを確保し、手作業の負担なしにリダイレクトを安全に保てます。今すぐ 14 日間の無料トライアルを開始し、安心してドメインをリダイレクトしましょう。
よくある質問
SSLはユーザーとサーバー間の接続を暗号化し、セキュリティ警告を防ぎ、SEO順位を維持し、参照元データが正しく渡されるようにします。SSLがないと、ブラウザはリダイレクトを「安全ではありません」と表示し、信頼性や検索での可視性を損なう可能性があります。
HTTPリダイレクトは暗号化されておらず、傍受または改ざんされる可能性があります。HTTPSリダイレクトは暗号化されていて安全であり、検索エンジンにも優先されます。最新のブラウザはHTTPページにアクセスしたユーザーに警告を表示するため、離脱につながることがあります。
RedirHub に接続された各ドメインには、ルートと www 用に証明書が自動で発行・更新され、サブドメイン向けのワイルドカード証明書も含まれます。ご自身でインストールや更新を行う必要はありません。
はい。RedirHub のリダイレクトは http:// と https:// の両方で応答するため、どちらを入力しても訪問者は目的地に到達できます。ご自身のサーバーでは、すべての http:// リクエストを 301 で https:// 版へ送るルールを追加してください。
リダイレクト元のドメインで提供されている証明書がそのドメインをカバーしていないか、期限切れになっています。これは、ドメイン用の証明書がないことが多いレジストラの転送設定や、www も対象に含める必要がある場合によくあります。リダイレクトは、有効な TLS ハンドシェイクの後でのみ行えます。
ほとんど影響しません。TLS 1.3 はセットアップに 1 回の往復通信しか必要とせず、エッジネットワークによりその往復も短く保たれます。リダイレクトチェーンや遅いオリジンのほうが、暗号化よりはるかに大きなコストになります。

TC is the Operations Manager at RedirHub, leading the company’s operational strategy and execution to ensure reliable, scalable redirect infrastructure. He oversees internal processes, cross-team coordination, and platform readiness while supporting customers through complex redirect implementations. With a strong understanding of large-scale domain operations and real-world edge cases, TC plays a key role in aligning product and customer success to deliver stable, high-performance redirection solutions.
関連する記事
すべての記事を見る