安全なリダイレクトサービス。証明書から監査証跡まで。
RedirHubに向けたすべてのドメインに、無料のHTTPS証明書、ボット除外、130の世界拠点でのDDoS保護が付きます。リンクへのすべての変更は、誰がどこから行ったかとともに記録されます。インストール不要、証明書の更新も不要です。
Proは14日間無料トライアル。Coreはすぐに開始できます。
自社ドメインでリンクを運用するチームに選ばれています
- グローバルPoP
- 130
- 最初のバイトまでの中央値。Bitly:113ms*
- 16ms
- プラットフォーム稼働率
- 99.99%
* 公開リダイレクト速度テストより:直近 7 日間の最初のバイトまでの時間の中央値(ワシントン D.C.、フランクフルト、東京の平均)。 プロバイダーのランキングを見る · 稼働状況ページ
HTTPS
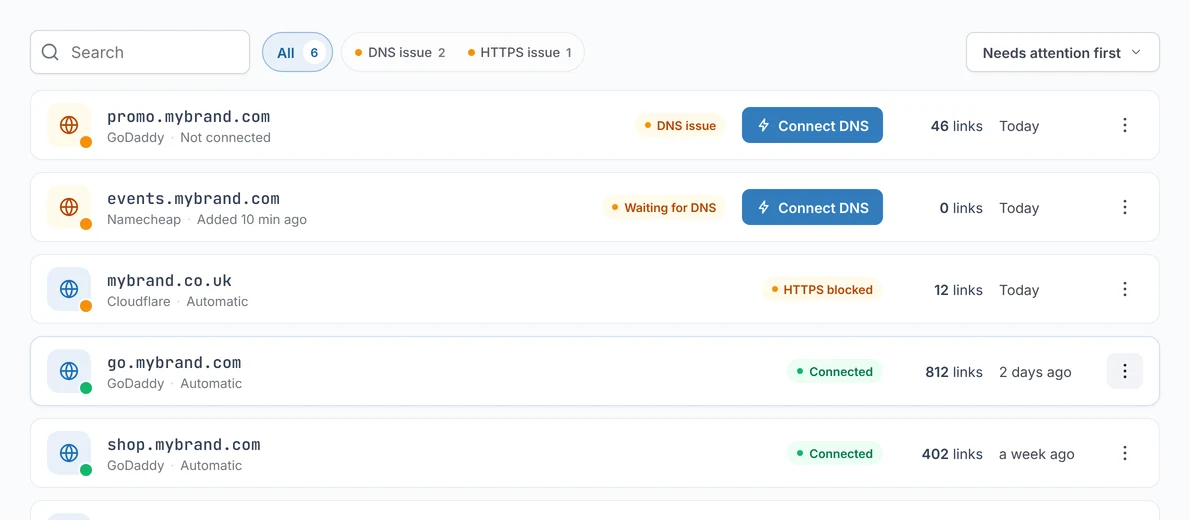
証明書を代わりに発行し、できないときは理由を伝えるHTTPSリダイレクトサービス
ドメインをRedirHubに向けると、DNSが整い次第証明書が発行され、期限前に更新されます。上流で何かが妨げている場合、ダッシュボードとメールがその内容(DNSプロキシ、DNSSEC、拒否された要求)を正確に伝えます。リトライの無限ループも、「保護されていない通信」の驚きもありません。
- 無料の証明書。DNSがRedirHubを指した時点で発行。 ルートドメインは同じドメイン枠でwww版もカバーします。 Core Pro Enterprise
- 終わりのないリトライではなく、明確な理由。 ブロックされた証明書はエラー種別ごとのスケジュールで再試行され、DNS変更後は即座に再試行されます。
- DNS接続は1ステップ。 CloudflareではDomain Connectによる自動設定、他のプロバイダーでは手動のCNAME / Aレコードとライブ確認。
- 独自証明書の持ち込み(ポリシーで必要な場合)。 Enterprise

各ホスト名に表示される証明書の状態
- HTTPS 有効自動で発行・更新されます。何もする必要はありません。
- DNS 待ちCNAMEまたはAレコードを待っています。DNSがRedirHubに解決した時点で発行されます。
- ブロック · プロキシホスト名の前にDNSプロキシがあります。レコードをDNSのみに切り替えてください。
- ブロック · DNSSECゾーンのDNSSECチェーンが検証に失敗しているため、認証局がドメインを確認できません。
- ブロック · 拒否認証局が発行要求を拒否しました。メッセージに拒否理由が示されます。
エッジ保護
ボット除外とDDoS吸収をエッジで、全プランで
悪意あるクローラーをブロック
リダイレクトのロジックや統計に届く前に、エッジで除外します。Googlebotなどの検索エンジンは通過するので、301は引き続きクロールされます。
DDoSを吸収
分散攻撃はオリジンではなく130のPoPで受け止めます。ルールを書く必要はなく、負荷の下でもリダイレクトは応答し続けます。
人だけを数えるアナリティクス
「人間のみ」スイッチですべての数値からボットのクリックを除外でき、APIとMCPサーバーは合計の隣にボット抜きの数を返します。エラー(4xx・5xx)は独立したKPIです。

「人間のみ」はアナリティクスページのすべての数値からボットのクリックを除外します。リンク一覧のクリック数にはボットが含まれます。
仕組み
3つの独立した層。1つの問題でリダイレクトは止まりません
RedirHubはAWS上で、コントロールプレーン、世界規模のエッジネットワーク、アナリティクスのパイプラインという3層で動いています。各エッジPoPは設定のコピーからリダイレクトを提供するため、ダッシュボードの更新中やPoPの障害時も訪問者のリダイレクトが止まることはありません。
変更を行う場所
ダッシュボード、管理API、Terraformプロバイダー、MCPサーバー。すべての書き込みはユーザー単位またはワークスペース限定トークンで認証され、リンクの履歴に記録されます。
130の世界拠点、それぞれが設定のコピーを保持
リダイレクト、証明書、ボット除外、DDoS保護は訪問者に最も近いPoPで提供されます。PoPが停止しても、そのトラフィックは自動的に他のPoPへ移ります。
起きたことを記録
アクセス、エラー、転送先の健全性は別のパイプラインに流れます。遅いレポートがリダイレクトを遅らせることはなく、監視は訪問者より先にお知らせします。
誰が何を変えたか
すべての変更を記録: 誰が、いつ、変更前の値、そしてどこから
転送先が静かに変わったリダイレクトは、気づかれるのを待つセキュリティインシデントです。RedirHubでは各リンクが自身の履歴を持ち、なぜ存在するかを記したプライベートメモを添えられるので、次の担当者が推測する必要はありません。
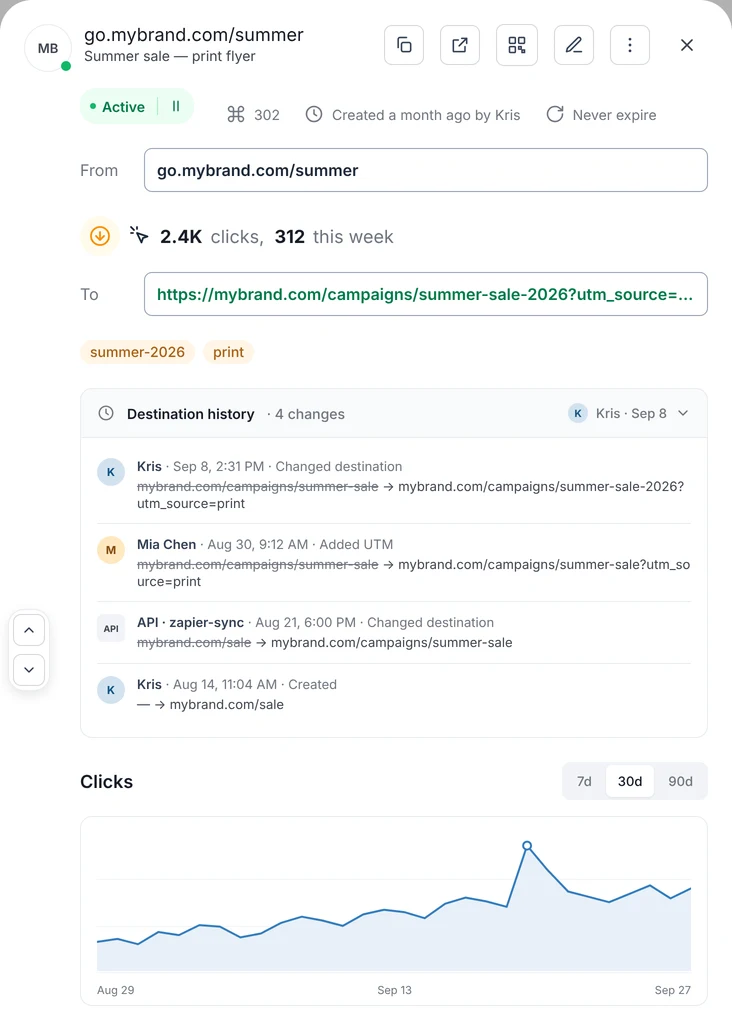
すべてのリンクに変更履歴Pro
誰が、いつ、変更前後の値、そしてダッシュボード・API・MCP・CSVインポート・Auto-redirectのどこからの変更か。リンクのパネルに表示され、MCPからも読めます。
ワークスペースの監査ログPro
転送先、UTM、リダイレクト種別、ステータス、パスワードの変更をワークスペース全体で1つのログに。フィルター、5週間のアクティビティヒートマップ、CSVエクスポート付き。履歴はリンクが存在する限り保持されます。
プライベートメモ全プラン
各リンクに最大2,000文字で用途を書けます。ダッシュボード、API、AIアシスタントから設定でき、メモの変更もすべて履歴に残ります。
アクセス
個人単位で、範囲が限られ、取り消せるアクセス
共有ログインはありません。全員が自分のアカウントでサインインし、二要素認証と自分のセッション一覧を持ちます。APIトークンは1つのワークスペースに属し、有効期限があります。メンバーには1つのロール。
すべてのアカウントをきちんと施錠
- 二要素認証。 サインインのたびに認証アプリの6桁コード。リカバリーコードは再表示や再生成が可能です。
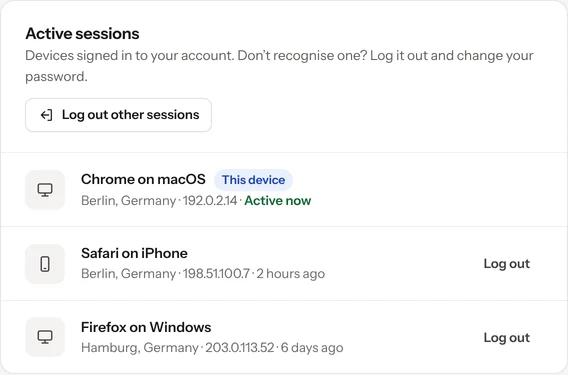
- 見えるセッション。 アカウントにサインイン中のブラウザを、デバイス・ブラウザ・場所・最終アクティビティ付きで一覧表示。ボタン1つで他をログアウト。
- Googleサインイン。 同じメールアドレスのGoogleアカウントを持つメンバーはワンクリックでサインイン。ログイン手段の1つであり、シングルサインオンではありません。
- シングルサインオン(SAML)。 IDプロバイダー経由でサインイン。ディレクトリから外れた人のアクセスは一緒に消えます。 Proアドオン Enterprise · 契約による
自動化には専用の鍵を
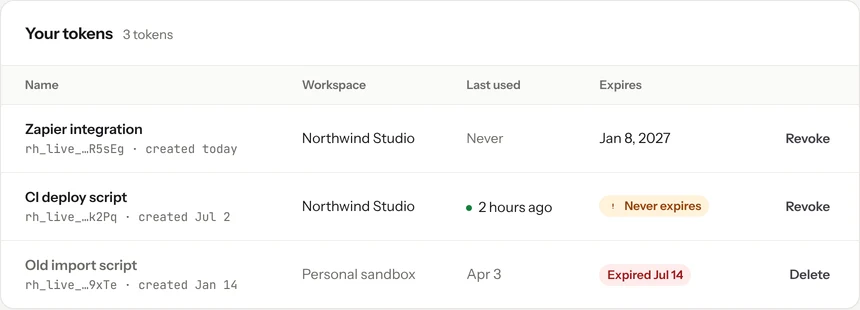
- ワークスペース限定。 トークンは1つのワークスペース内でのみ動作します。API、AIアシスタント、CSVインポートによる変更も、ダッシュボードの編集と同じ履歴に残ります。
- 有効期限付き、永久ではなく。 各トークンにはプラットフォームごとの接頭辞と、自分で選ぶ有効期限があり、失効の1週間前に通知が届きます。
- 安全なリトライ。 作成リクエストはIdempotency-Keyヘッダーを受け付けるので、CIジョブがリトライしても同じリンクが二度作られることはありません。
- コードとしてのリダイレクト。 公式Terraformプロバイダーはリダイレクト、移行、ブランドリンク、QRコード、ドメインをコードとして管理し、作成のたびにIdempotency-Keyを送ります。
ワークスペースに1人。ワークスペースの削除やオーナー権限の移譲を含む、すべての権限。
チーム設定、請求、メンバー。一括招待、再送・取り消し、その場でのロール変更。
リンク、QRコード、ドメインの作成・編集・削除。すべての変更が履歴に残ります。
閲覧のみ。監査担当者や代理店に、鍵ではなく窓を渡せます。
Coreは3名のメンバーを含み、Proはメンバー数無制限、Enterpriseのメンバー数は契約で定めます。 ロールの詳細 →
ビフォー / アフター
リダイレクトが隅の1台から離れると何が変わるか
同じ仕事を、自前のリダイレクトサーバーとRedirHubとで。
チームが RedirHub を選ぶ理由
G2、Trustpilot で星5つのレビュー
SSLを使用したドメイン名のリダイレクトは非常に面倒で、頻繁に、しばしば一度に多くの作業をしなければなりません。今では数回のクリックで済みます。それはただ機能します。
- カタログ内のドメイン
- ~23M

Zsolt Bikadi
CSO · Domain Science
リダイレクトは完璧に機能し、ダッシュボードはシンプルで管理が簡単です。カスタムドメインオプションは素晴らしい機能でした。
LG
FAQ