Un service de redirection sécurisé.Du certificat au journal d’audit.
Chaque domaine que vous pointez vers RedirHub reçoit un certificat HTTPS gratuit, le filtrage des robots et la protection DDoS sur 130 PoP mondiaux. Chaque modification d’un lien est enregistrée avec son auteur et son origine. Rien à installer, aucun certificat à renouveler.
Essai gratuit de 14 jours sur Pro. Core démarre tout de suite.
Adopté par des équipes qui gèrent leurs liens sur leurs propres domaines
- PoP mondiaux
- 130
- médiane du premier octet. Bitly : 113ms*
- 16ms
- disponibilité de la plateforme
- 99.99%
* Selon notre test public de vitesse de redirection : temps médian jusqu’au premier octet sur les 7 derniers jours, moyenne de Washington, Francfort et Tokyo. Voir le classement des fournisseurs · Page d’état de disponibilité
HTTPS
Un service de redirection HTTPS qui émet le certificat pour vous, et dit pourquoi quand il ne peut pas
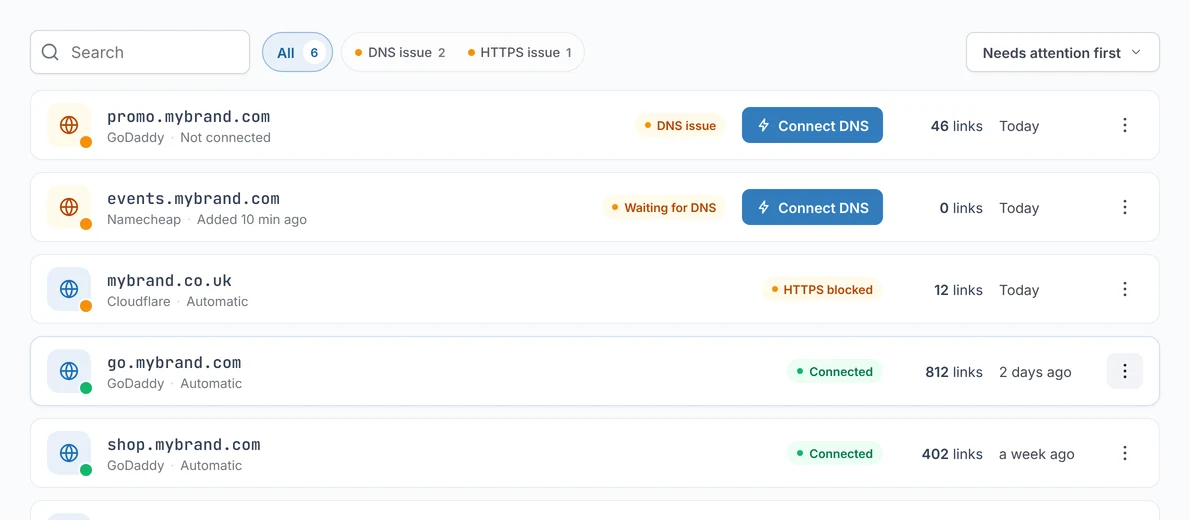
Pointez un domaine vers RedirHub : le certificat est émis dès que le DNS est en place, puis renouvelé avant d’expirer. Si quelque chose le bloque en amont, le tableau de bord et votre e-mail disent exactement quoi : un proxy DNS, DNSSEC ou une commande refusée. Pas de boucles de nouvelles tentatives, pas de surprise « Non sécurisé ».
- Certificat gratuit, émis dès que le DNS pointe vers RedirHub. Un domaine racine couvre sa variante www dans le même emplacement de domaine. Core Pro Enterprise
- Des raisons claires, pas des tentatives sans fin. Un certificat bloqué est retenté selon un calendrier par classe d’erreur, et immédiatement après un changement de DNS.
- Connectez le DNS en une étape. Configuration automatique via Domain Connect chez Cloudflare, ou enregistrements CNAME / A manuels avec vérification en direct pour tout autre fournisseur.
- Apportez votre propre certificat quand une politique l’exige. Enterprise

État du certificat, tel qu’affiché sur chaque hostname
- HTTPS actifÉmis et renouvelé automatiquement. Rien à faire.
- En attente du DNSEn attente de l’enregistrement CNAME ou A. Émis dès que le DNS résout vers RedirHub.
- Bloqué · proxyUn proxy DNS se trouve devant le hostname. Passez l’enregistrement en DNS seul.
- Bloqué · DNSSECLa chaîne DNSSEC de la zone échoue à la validation, l’autorité de certification ne peut donc pas vérifier le domaine.
- Bloqué · refuséL’autorité de certification a refusé la commande. Le message indique ce qu’elle a rejeté.
Protection en périphérie
Robots filtrés et DDoS absorbé en périphérie, sur tous les forfaits
Robots malveillants bloqués
Filtrés en périphérie, avant d’atteindre votre logique de redirection ou vos statistiques. Les moteurs de recherche comme Googlebot passent, vos 301 continuent d’être explorées.
DDoS absorbé
Les attaques distribuées sont encaissées par les 130 PoP, pas par votre origine, sans règle à écrire. Les redirections continuent de répondre sous charge.
Des statistiques qui comptent des personnes
L’interrupteur Humains seulement exclut les clics de robots de chaque chiffre, et l’API comme le serveur MCP renvoient un décompte sans robots à côté du total. Les erreurs (4xx et 5xx) sont un KPI à part.

Humains seulement exclut les clics de robots de chaque chiffre de la page Statistiques. Les compteurs de clics de la liste Liens incluent les robots.
Comment c’est construit
Trois couches séparées, pour qu’un problème ne fasse pas tomber vos redirections
RedirHub tourne sur AWS en trois couches : un plan de contrôle, un réseau de périphérie mondial et un pipeline de statistiques. Chaque PoP sert les redirections depuis sa propre copie de la configuration : une mise à jour du tableau de bord ou la panne d’un PoP n’empêche jamais un visiteur d’être redirigé.
Là où vous faites les changements
Tableau de bord, API de gestion, fournisseur Terraform et serveur MCP. Chaque écriture est authentifiée par utilisateur ou par jeton limité à un espace de travail, et enregistrée dans l’historique du lien.
130 PoP mondiaux, chacun avec sa propre copie
Redirections, certificats, filtrage des robots et protection DDoS sont servis au PoP le plus proche du visiteur. Si un PoP tombe, son trafic bascule automatiquement vers d’autres PoP.
Enregistre ce qui s’est passé
Visites, erreurs et santé des destinations passent par un pipeline séparé. Un rapport lent ne ralentit jamais une redirection, et la surveillance vous prévient avant vos visiteurs.
Qui a changé quoi
Chaque changement enregistré : qui, quand, la valeur d’avant et d’où il vient
Une redirection dont la destination a changé en silence est un incident de sécurité qui attend d’être remarqué. Sur RedirHub, chaque lien garde son propre historique, et chaque lien peut porter une note privée qui explique pourquoi il existe, pour que la personne suivante n’ait pas à deviner.
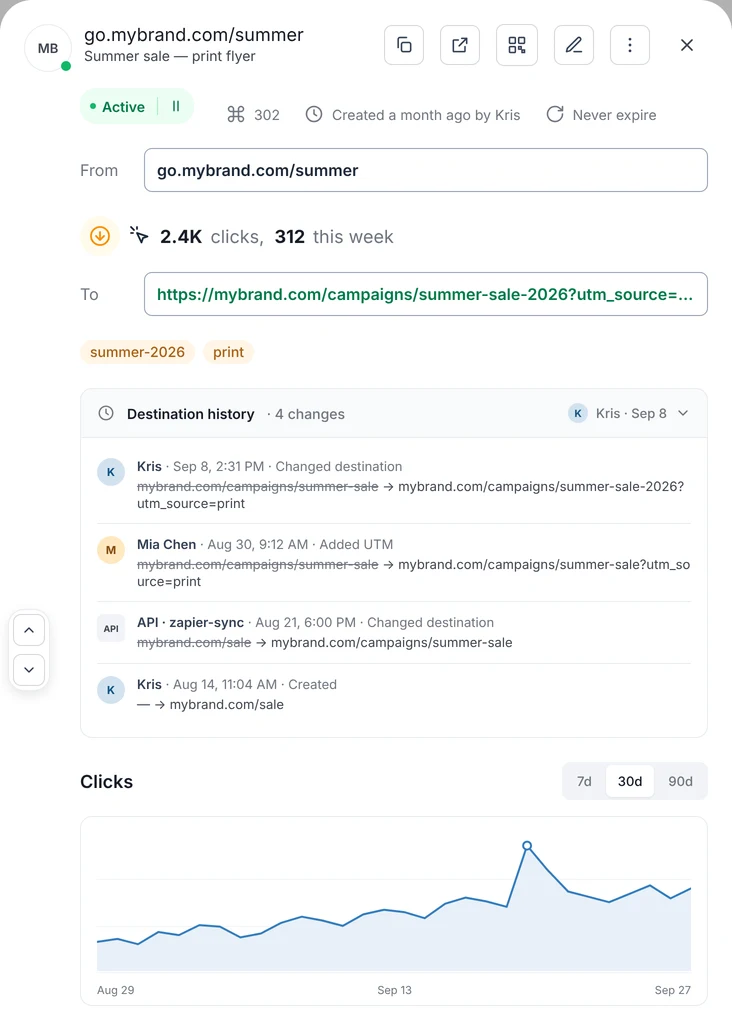
Historique des modifications sur chaque lienPro
Qui l’a modifié, quand, l’ancienne et la nouvelle valeur, et si le changement vient du tableau de bord, de l’API, de MCP, d’un import CSV ou d’Auto-redirect. Affiché dans le panneau du lien et lisible via MCP.
Journal d’audit de l’espace de travailPro
Un seul journal pour tout l’espace de travail : changements de destination, d’UTM, de type de redirection, de statut et de mot de passe, avec filtres, carte d’activité sur 5 semaines et export CSV. L’historique est conservé tant que le lien existe.
Notes privéesTous les forfaits
Jusqu’à 2 000 caractères sur chaque lien pour dire à quoi il sert. Rédigées depuis le tableau de bord, l’API ou un assistant IA, et chaque modification de la note est conservée dans l’historique.
Accès
Un accès individuel, délimité et révocable
Pas d’identifiants partagés. Chacun se connecte avec son propre compte, avec la double authentification et la liste de ses propres sessions. Chaque jeton d’API appartient à un espace de travail et expire. Chaque membre a un rôle.
Chaque compte, bien verrouillé
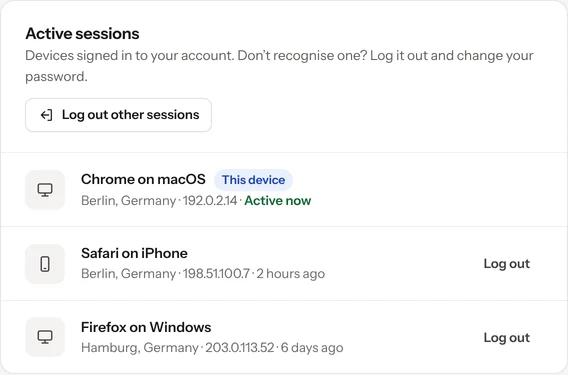
- Double authentification. Un code à 6 chiffres de n’importe quelle application d’authentification à chaque connexion, avec des codes de récupération que l’on peut réafficher ou régénérer.
- Des sessions visibles. Les navigateurs connectés au compte, avec appareil, navigateur, lieu et dernière activité, et un bouton pour déconnecter les autres.
- Connexion avec Google. Les membres dont le compte Google utilise la même adresse se connectent en un clic. C’est une option de connexion, pas une authentification unique.
- Authentification unique (SAML). Connectez-vous via votre fournisseur d’identité ; quand quelqu’un quitte l’annuaire, son accès part avec lui. Option Pro Enterprise · par contrat
L’automatisation a ses propres clés
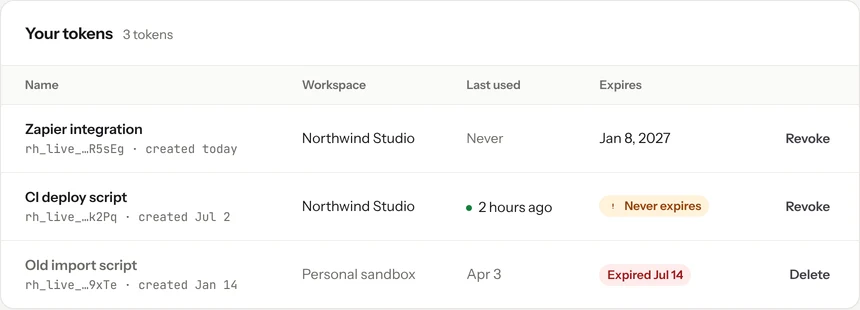
- Limité à un espace de travail. Un jeton agit dans un seul espace de travail. Les changements faits par l’API, un assistant IA ou un import CSV arrivent dans le même historique que les modifications du tableau de bord.
- Une expiration, pas pour toujours. Chaque jeton porte un préfixe par plateforme et une expiration que vous choisissez, avec un rappel une semaine avant.
- Nouvelles tentatives sûres. Les requêtes de création acceptent un en-tête Idempotency-Key : un job CI qui réessaie ne crée jamais un lien deux fois.
- Des redirections en code. Le fournisseur Terraform officiel gère redirections, migrations, liens de marque, codes QR et domaines comme du code, et envoie une Idempotency-Key à chaque création.
Un par espace de travail. Contrôle total, y compris supprimer l’espace de travail et transférer la propriété.
Paramètres de l’équipe, facturation et membres. Invitations groupées, renvoi ou révocation, changement de rôle en ligne.
Crée, modifie et supprime liens, codes QR et domaines. Chaque changement passe dans l’historique.
Lecture seule. Donnez aux auditeurs et aux agences une fenêtre, pas une clé.
Core inclut 3 membres ; Pro inclut des membres illimités ; sur Enterprise, les membres sont définis par contrat. Les rôles en détail →
Avant / après
Ce qui change quand les redirections quittent la machine dans le coin
Les mêmes tâches, faites sur un serveur de redirection maison et sur RedirHub.
Pourquoi les équipes choisissent RedirHub
Avis 5 étoiles sur G2 et Trustpilot
Rediriger des noms de domaine avec SSL est un énorme casse-tête, et je dois le faire fréquemment, souvent en masse. Maintenant, c'est quelques clics. Ça fonctionne simplement.
- domaines dans leur catalogue
- ~23M

Zsolt Bikadi
CSO · Domain Science
Les redirections fonctionnent à merveille, le tableau de bord est simple et facile à gérer. L'option de domaine personnalisé était une excellente fonctionnalité.
LG
FAQ