Gestion d’équipe
Un accès par rôle à chaque redirection, lien et QR code. Aucun identifiant serveur à partager.
Invitez le marketing, le SEO, les développeurs et les agences avec le rôle dont ils ont besoin. Les éditeurs publient les liens, les lecteurs consultent les chiffres, les gestionnaires s’occupent de la facturation, et chaque modification est enregistrée avec son auteur et sa provenance.
3 membres avec Core. Membres illimités avec Pro. Enterprise selon contrat.

Permissions par rôle
Quatre rôles. Chacun obtient exactement l’accès dont son travail a besoin.
Le rôle est défini à l’invitation et peut être changé à tout moment dans le tableau des membres. Les liens, codes QR et domaines appartiennent à tout l’espace de travail : rien à transmettre quand quelqu’un change de poste.
Propriétaireun par espace de travail
Tout, y compris supprimer l’espace de travail et transférer la propriété à un autre membre.
Gestionnaire
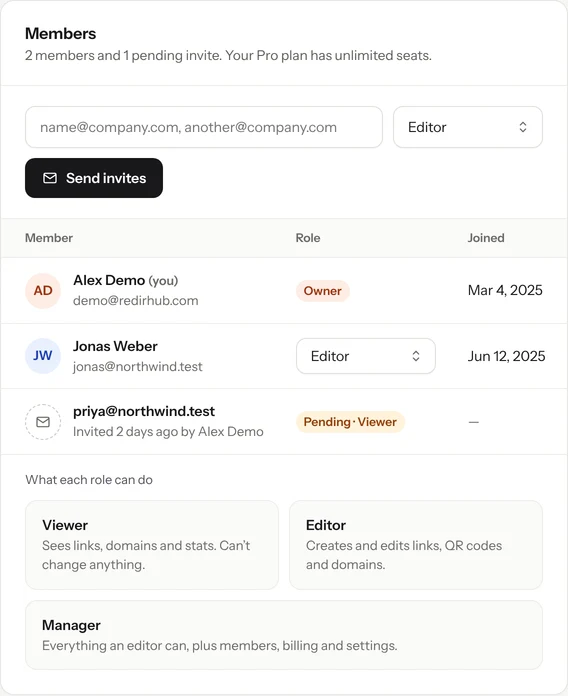
Paramètres de l’équipe, facturation et membres, plus tout ce que peut faire un éditeur. Le rôle des responsables d’équipe et de la comptabilité.
Éditeur
Crée, modifie et supprime les liens, codes QR et domaines. Pas de paramètres d’équipe, pas de membres, pas de facturation. Le rôle du marketing, du SEO et des agences.
Lecteur
Voit les liens, les statistiques et les informations de l’équipe, sans rien modifier. Le rôle des parties prenantes, des clients et des auditeurs.
Invitation
Invitez toute l’équipe en une fois, avec le bon rôle dès le premier jour
Collez plusieurs adresses, choisissez un rôle, envoyez. Chacun se connecte avec son propre compte : aucun mot de passe partagé à changer quand quelqu’un s’en va. Les invitations restées sans réponse peuvent être renvoyées ou révoquées depuis la liste des invitations en attente.
- Invitations groupées. Plusieurs adresses d’un coup, un rôle pour le lot, des rôles individuels ensuite.
- Renvoyer ou révoquer. Une invitation en attente peut être renvoyée ou annulée ; la révoquer ne concerne que cet espace de travail.
- Rôles modifiables dans le tableau. Passez un éditeur au rôle de gestionnaire dans le tableau ; ni nouvelle invitation, ni nouvel identifiant.
- Retrait immédiat. Retirez un membre et son accès prend fin aussitôt. Les liens qu’il a créés restent, avec son nom dans l’historique.
Ne soyez plus le goulot d’étranglement
Le marketing publie des liens le vendredi soir. Personne ne touche à un serveur.
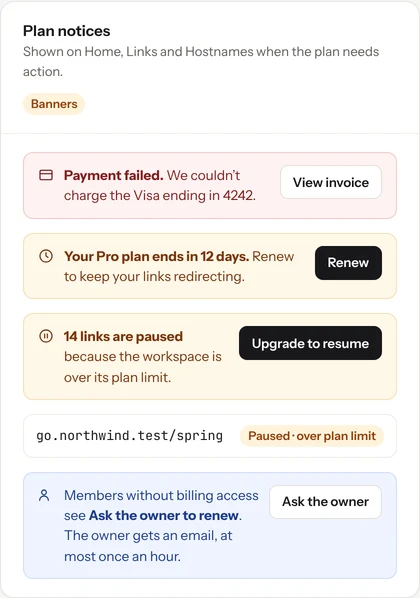
Un éditeur crée des redirections, des liens de marque et des codes QR dans le tableau de bord, et ils sont en ligne partout dans le monde en quelques secondes. Tout ce qui coûte de l’argent ou change l’offre reste aux propriétaires et aux gestionnaires, et le tableau de bord leur transmet la demande au lieu de bloquer le travail.
Un membre atteint une limite de l’offre
Les éditeurs et les lecteurs ne peuvent pas changer d’offre. Un clic envoie au propriétaire un e-mail avec l’option choisie ; ce qui a été saisi est conservé en brouillon.
La comptabilité paie sans compte
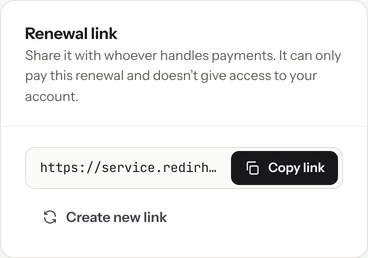
Un gestionnaire choisit l’offre et envoie par e-mail un lien de paiement valable 7 jours à la personne qui paie. Elle n’a pas besoin d’identifiant RedirHub et paie par carte.
La propriété suit le poste
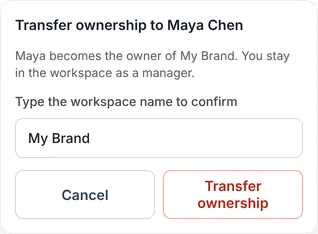
Quand la personne qui a créé le compte s’en va, le propriétaire confie l’espace de travail à un autre membre. Rien n’est recréé et aucun lien ne tombe.
Responsabilité
Sachez qui a changé quoi, et verrouillez les comptes qui peuvent le faire
Historique des modifications sur chaque lien Pro Enterprise
Qui a fait la modification, quand, l’ancienne et la nouvelle valeur, et d’où elle vient : le tableau de bord, l’API, un client MCP, un import CSV ou la redirection automatique. À partir du rôle Éditeur, on peut annuler une modification précise.
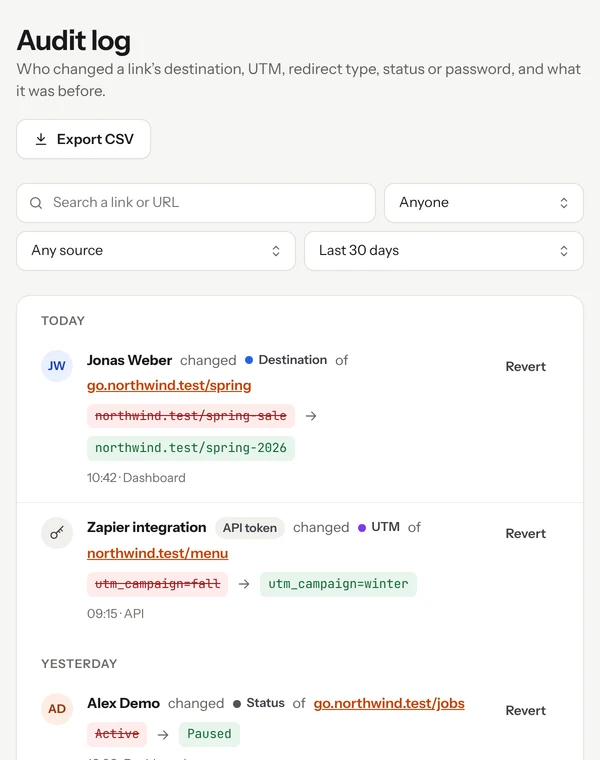
Sur Core, le nombre de modifications est affiché ; Pro débloque l’historique et un journal d’audit pour tout l’espace de travail.
Chaque compte, bien verrouillé
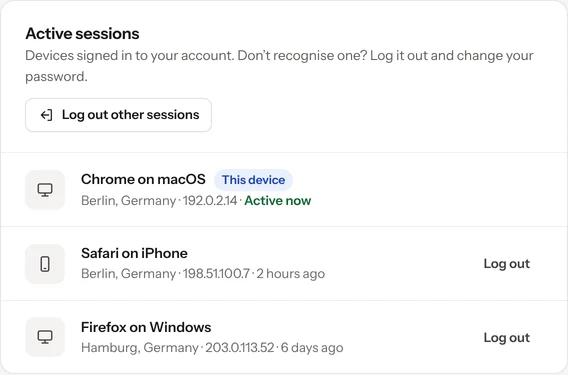
Chaque membre protège sa propre connexion. Authentification à deux facteurs avec n’importe quelle application d’authentification, connexion avec Google, et la liste des navigateurs connectés avec la possibilité de déconnecter les autres.
- Authentification unique (SAML). Connexion via votre fournisseur d’identité ; quand quelqu’un quitte l’annuaire, son accès disparaît avec lui. Option Pro Enterprise · par contrat
- Contrôle des mots de passe. La robustesse des nouveaux mots de passe est évaluée et ils sont comparés aux fuites de données connues.
- Connexion avec Google. Les membres dont le compte Google utilise la même adresse e-mail se connectent en un clic. C’est une option de connexion, pas une authentification unique (SSO).
Agences et équipes multimarques
Un espace de travail par marque ou par client, un seul identifiant pour vous
Chaque espace de travail a ses propres domaines, liens, membres et offre. Une agence garde chaque client séparé et passe de l’un à l’autre depuis la barre latérale ; un client peut être invité comme lecteur dans son propre espace de travail et ne voit rien d’autre.
- Des rôles différents selon l’espace de travail. Propriétaire du vôtre, éditeur chez un client, gestionnaire chez un partenaire, le tout avec un seul compte.
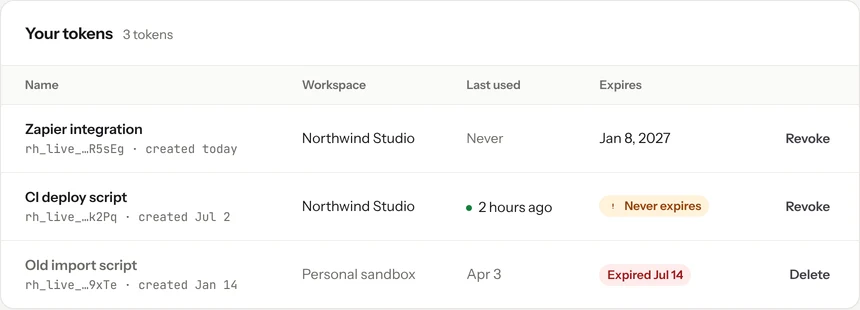
- L’automatisation a ses propres clés. Des jetons API d’espace de travail avec un nom, un préfixe de plateforme et une validité de 30 jours à un an, plus un rappel une semaine avant leur expiration.
- Les mêmes règles pour l’API et MCP. Un jeton agit dans un seul espace de travail. Les modifications faites via l’API, un assistant IA ou un import CSV arrivent dans le même historique que celles du tableau de bord.
- Des tags pour les équipes au sein d’un espace de travail. Taguez les liens par campagne, équipe ou client et filtrez la liste par tag : un espace de travail partagé se lit toujours comme des projets distincts.
Pourquoi des rôles plutôt qu’un identifiant partagé
Ce qui change quand toute l’équipe a un compte
FAQ