Redirecciones SSL: Cómo redirigir un dominio por HTTPS sin errores de certificado

Cuando rediriges un dominio, asegurar la conexión con SSL/TLS no es solo algo deseable: es esencial para el SEO, la confianza del usuario y el cumplimiento. Sin HTTPS, los visitantes pueden ver advertencias del navegador, los motores de búsqueda podrían penalizar tu sitio y los datos sensibles podrían quedar expuestos. Esta guía explica por qué SSL no es negociable para las redirecciones modernas y cómo implementarlo correctamente.
Por qué SSL es importante para las redirecciones de dominio#
SSL (Secure Sockets Layer) y su sucesor TLS (Transport Layer Security) cifran los datos entre el navegador del usuario y tu servidor. En el caso de las redirecciones, este cifrado garantiza lo siguiente:
- Sin advertencias de seguridad: Los navegadores modernos marcan las páginas HTTP como «No seguras». Si tu redirección se ejecuta sobre HTTP, los visitantes pueden ver una advertencia antes de llegar al destino.
- Mejora SEO: Google usa HTTPS como señal de clasificación. Las redirecciones seguras ayudan a conservar o incluso mejorar tu visibilidad en los resultados de búsqueda.
- Integridad de los datos: El cifrado evita ataques de intermediario que podrían alterar el destino de la redirección.
- Datos de referencia: los navegadores no envían la referencia de una página HTTPS a una HTTP, por lo que una redirección o un destino que permanezca en HTTP la pierde.
Por qué fallan las redirecciones https://#
Un navegador tiene que completar el protocolo de enlace TLS antes de ver la redirección. Por eso, el servidor que responde para el dominio antiguo necesita un certificado válido para ese nombre exacto. Muchos servicios de reenvío de registradores y hosts de redirección simples solo tienen certificados para sus propios dominios, por eso http://old-domain.com redirige bien mientras que https://old-domain.com muestra una advertencia de privacidad. Lo mismo ocurre cuando el certificado cubre el dominio raíz pero no www, o al revés.
Errores comunes de redirección SSL#
Incluso los equipos con experiencia pueden tropezar al configurar SSL para redirecciones. Ten cuidado con estos problemas:
- Redirecciones solo HTTP: Muchos servicios de redirección de registradores solo funcionan sobre HTTP. Los visitantes que escriben https:// ven una advertencia de certificado en lugar de ser redirigidos.
- Cadenas de contenido mixto: Si tu redirección comienza en HTTPS pero apunta a un destino HTTP, los navegadores pueden bloquear recursos o mostrar advertencias.
- Incompatibilidades de certificado: Los certificados SSL deben ser válidos para el dominio exacto que se está redirigiendo. Los certificados comodín pueden ayudar, pero los certificados caducados o emitidos incorrectamente rompen la redirección.
- Bucles de redirección: Configurar redirecciones tanto de HTTP→HTTPS como de HTTPS→HTTP puede crear bucles infinitos, haciendo que el dominio sea inaccesible.
Mejores prácticas para redirecciones SSL#
Sigue estas pautas para asegurarte de que tus redirecciones SSL sean seguras, rápidas y favorables para el SEO:
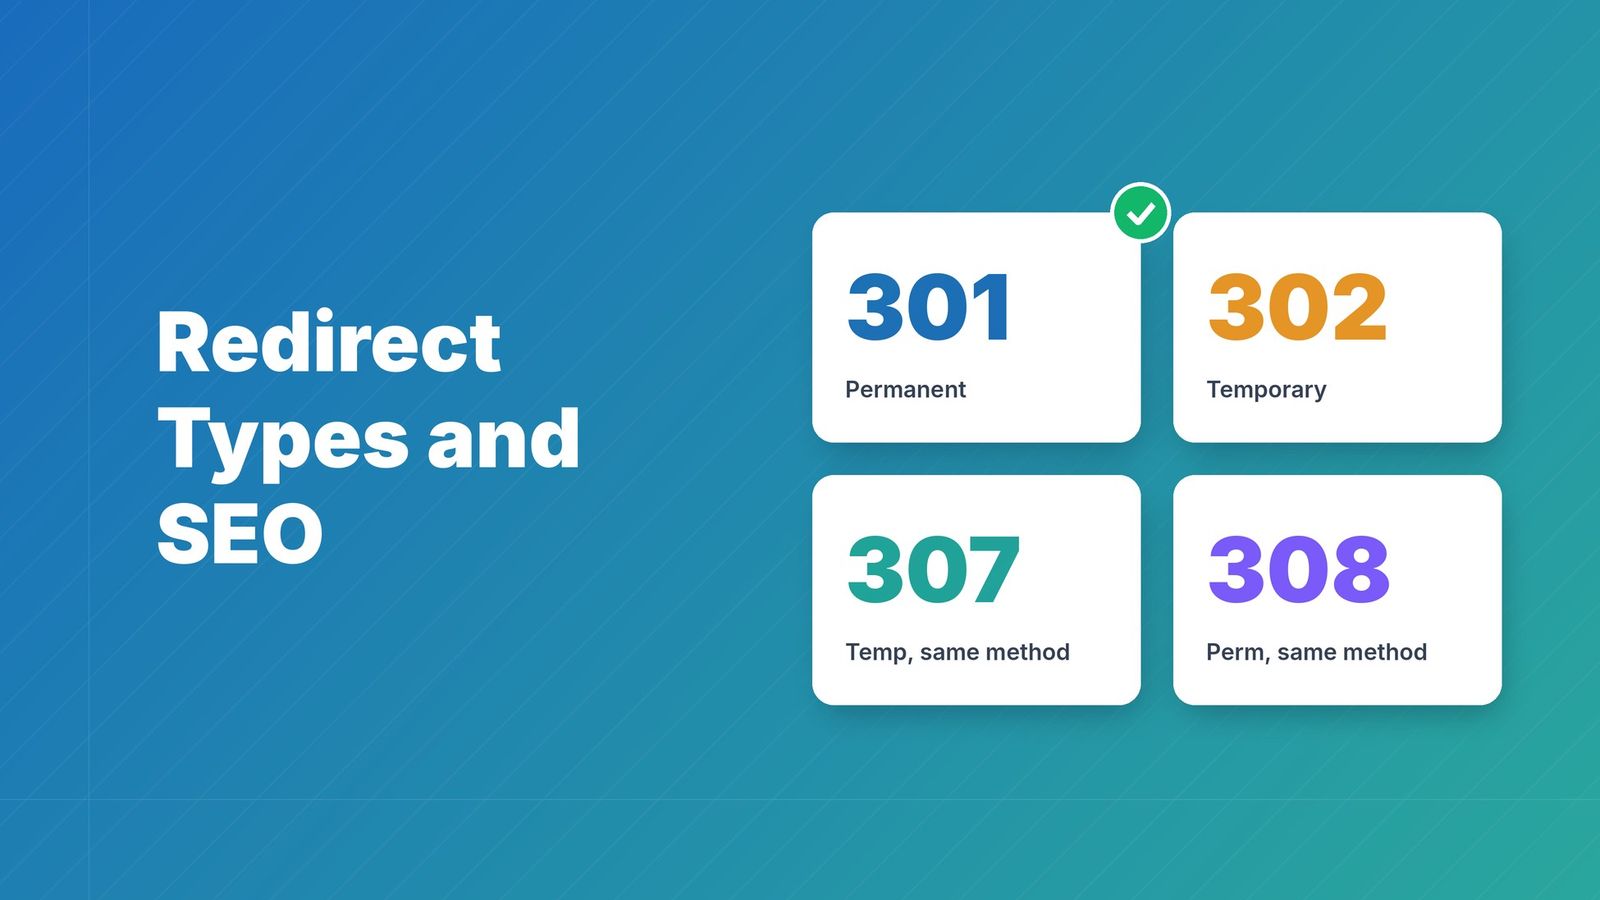
- Usa redirecciones 301 (permanentes): Para cambios de dominio, una redirección 301 transfiere la mayor parte de la autoridad de enlace y le indica a los motores de búsqueda que actualicen su índice.
- Redirige todo el tráfico HTTP a HTTPS: Configura una regla que capture cualquier solicitud http:// y la redirija a la versión https:// de la misma URL.
- Activa HSTS (Seguridad de Transporte Estricta HTTP): HSTS indica a los navegadores que siempre usen HTTPS para tu dominio, evitando ataques de SSL strip y eliminando la primera solicitud insegura.
- Mantén los certificados actualizados: Automatiza la renovación de certificados con herramientas como Let’s Encrypt, o usa una plataforma que gestione el aprovisionamiento de SSL por ti.
- Evita las cadenas de redirección: Apunta directamente al destino final. Cada salto adicional añade latencia y aumenta la probabilidad de que algo falle.
Cómo RedirHub simplifica las redirecciones SSL#
Gestionar manualmente los certificados SSL y las reglas de redirección es propenso a errores y lleva mucho tiempo. RedirHub automatiza todo el proceso:
- HTTPS automático: en cuanto un dominio apunta a RedirHub, se emite y renueva un certificado para el dominio raíz y www, incluidos certificados comodín para subdominios.
- Red global de edge: las redirecciones se sirven desde 130 ubicaciones edge, por lo que el handshake TLS ocurre cerca del visitante.
- HTTP y HTTPS en la misma regla: los visitantes que escriben http:// o https:// llegan al mismo destino.
- Analíticas de clics: ve los clics por redirección, con los bots conocidos filtrados.
Paso a paso: configuración de una redirección SSL con RedirHub#
- Comienza una prueba gratuita: crea una cuenta de RedirHub con una prueba gratuita de 14 días.
- Crea la redirección: introduce el dominio en Redirigir desde (por ejemplo old-example.com) y el destino en Redirigir a.
- Configura el DNS: en tu proveedor de DNS, añade un registro A para la raíz y un CNAME para www (o usa los servidores de nombres de RedirHub). Solo cambian estos registros, así que el correo sigue funcionando. El HTTPS se emite automáticamente una vez que los registros resuelven.
- Elige el tipo de redirección (301 · Permanente para un cambio de dominio) y si quieres conservar la ruta o enviar todo a una sola URL.
- Verifica HTTPS: abre https://yourdomain y https://www.yourdomain y confirma que ambas redirecciones funcionan sin advertencia de certificado.
¿Tu redirección funciona sobre HTTPS? Introduce tu dominio antiguo. Verás el código de estado, a dónde llega, si HTTPS es válido y qué tan rápido responde desde Washington, Fráncfort y Tokio, comparado con todas las redirecciones probadas en los últimos 7 días.
Probar mi redirecciónMantener HTTPS funcionando en muchos dominios de redirección#
Un dominio de redirección es fácil. Cientos de ellos (marcas antiguas, dominios de países, dominios con errores tipográficos, dominios de campañas) son el punto en que los certificados expiran silenciosamente. Lo que funciona a esa escala:
- Emitir y renovar automáticamente con ACME. La renovación manual no sobrevive a vidas útiles de certificado más cortas.
- Cubre tanto el dominio raíz como el www para cada dominio, y utiliza certificados comodín donde redirijas muchos subdominios.
- Vigila el DNS. Un certificado solo puede renovarse mientras el dominio siga apuntando al lugar donde se responde la validación, así que un cambio de DNS en otro sitio puede romper la renovación semanas después.
- Supervisa la expiración desde fuera y envía alertas a un canal compartido.
Esto importa más cada año: los certificados públicos ahora tienen un límite de 200 días y bajarán a 47 días en 2029, y Let's Encrypt pasará a certificados de 45 días para 2028. Consulta la cronología de certificados de 45 días para ver las fechas y una lista de verificación.
Conclusión#
SSL ya no es opcional para las redirecciones de dominio: es un requisito de seguridad, SEO y experiencia de usuario. Siguiendo las mejores prácticas y aprovechando una plataforma como RedirHub, puedes automatizar la gestión de certificados, garantizar un rendimiento global y mantener tus redirecciones seguras sin sobrecarga manual. Empieza hoy una prueba gratuita de 14 días y redirige tus dominios con confianza.
Preguntas frecuentes
SSL cifra la conexión entre el usuario y tu servidor, evitando advertencias de seguridad, conservando el posicionamiento SEO y asegurando que los datos de referencia se transmitan correctamente. Sin SSL, los navegadores pueden marcar tu redirección como “No seguro”, perjudicando la confianza y la visibilidad en las búsquedas.
Las redirecciones HTTP no están cifradas y pueden ser interceptadas o alteradas. Las redirecciones HTTPS están cifradas, son seguras y las prefieren los motores de búsqueda. Los navegadores modernos advierten a los usuarios cuando acceden a páginas HTTP, lo que puede provocar abandonos.
Para cada dominio conectado a RedirHub, se emite y renueva automáticamente un certificado para el dominio raíz y www, incluidos certificados wildcard para subdominios. No tienes que instalar ni renovar nada por tu cuenta.
Sí. Una redirección de RedirHub responde tanto en http:// como en https://, así que los visitantes llegan al destino independientemente de lo que escriban. En tu propio servidor, añade una regla que envíe cada solicitud http:// a la versión https:// con un 301.
El certificado servido para el dominio desde el que rediriges no lo cubre, o ha caducado. Esto es común con el reenvío del registrador, que a menudo no tiene ningún certificado para tu dominio, y con www, que también necesita estar cubierto. La redirección solo puede ocurrir después de un handshake TLS válido.
Casi nada. TLS 1.3 necesita un viaje de ida y vuelta para configurarse, y una red perimetral mantiene ese viaje de ida y vuelta corto. Una cadena de redirecciones o un origen lento cuestan mucho más que el cifrado.

TC is the Operations Manager at RedirHub, leading the company’s operational strategy and execution to ensure reliable, scalable redirect infrastructure. He oversees internal processes, cross-team coordination, and platform readiness while supporting customers through complex redirect implementations. With a strong understanding of large-scale domain operations and real-world edge cases, TC plays a key role in aligning product and customer success to deliver stable, high-performance redirection solutions.
Artículos Relacionados
Ver Todos los Artículos