Un servicio de redirección seguro.Del certificado al registro de auditoría.
Cada dominio que apuntas a RedirHub recibe un certificado HTTPS gratis, filtrado de bots y protección DDoS en 130 PoP globales. Cada cambio en un enlace queda registrado con quién lo hizo y de dónde vino. Nada que instalar, ningún certificado que renovar.
Prueba gratis de 14 días en Pro. Core empieza de inmediato.
La confianza de equipos que gestionan enlaces en sus propios dominios
- PoPs globales
- 130
- mediana hasta el primer byte. Bitly: 113ms*
- 16ms
- disponibilidad de la plataforma
- 99.99%
* De nuestra prueba pública de velocidad de redirección: mediana del tiempo hasta el primer byte de los últimos 7 días, promediada entre Washington D. C., Fráncfort y Tokio. Ver la clasificación de proveedores · Página de estado
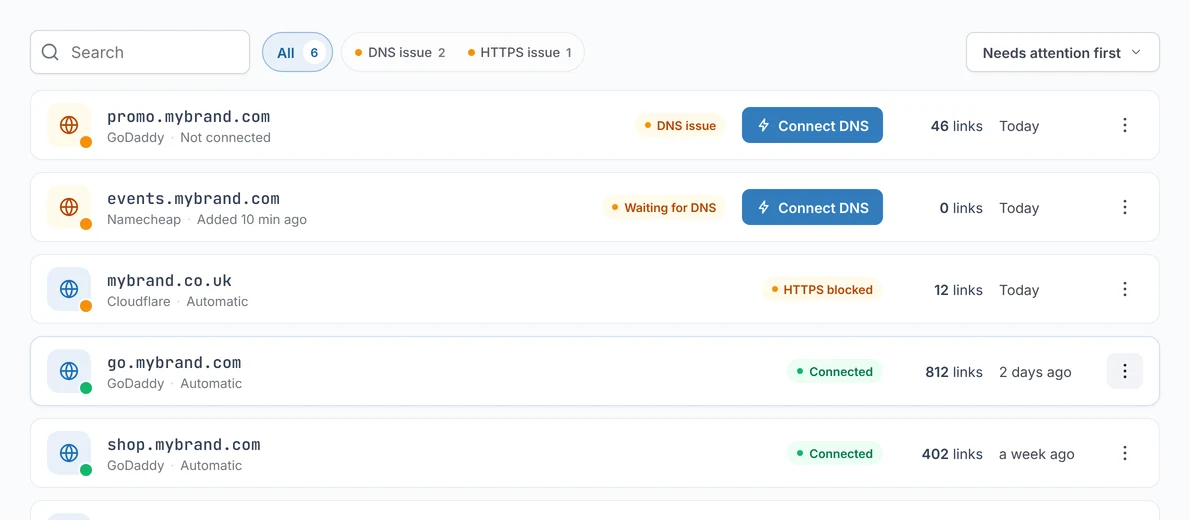
HTTPS
Un servicio de redirección HTTPS que emite el certificado por ti, y te dice por qué cuando no puede
Apunta un dominio a RedirHub y el certificado se emite en cuanto el DNS está listo, y se renueva antes de caducar. Si algo lo bloquea aguas arriba, el panel y tu correo dicen exactamente qué: un proxy DNS, DNSSEC o una solicitud rechazada. Sin bucles de reintento, sin sorpresas de “No seguro”.
- Certificado gratis, emitido en cuanto el DNS apunta a RedirHub. Un dominio raíz cubre su variante www en la misma plaza de dominio. Core Pro Enterprise
- Motivos claros, no reintentos sin fin. Un certificado bloqueado se reintenta según un calendario por tipo de error, e inmediatamente tras un cambio de DNS.
- Conecta el DNS en un paso. Configuración automática mediante Domain Connect en Cloudflare, o registros CNAME / A manuales con comprobación en vivo para cualquier otro proveedor.
- Trae tu propio certificado cuando una política lo exija. Enterprise

Estado del certificado, tal como se muestra en cada hostname
- HTTPS activoEmitido y renovado automáticamente. Nada que hacer.
- Pendiente de DNSEsperando el registro CNAME o A. Se emite en cuanto el DNS resuelve a RedirHub.
- Bloqueado · proxyHay un proxy DNS delante del hostname. Cambia el registro a solo DNS.
- Bloqueado · DNSSECLa cadena DNSSEC de la zona no valida, así que la autoridad certificadora no puede verificar el dominio.
- Bloqueado · rechazadoLa autoridad certificadora rechazó la solicitud. El mensaje indica qué objetó.
Protección en el borde
Bots filtrados y DDoS absorbido en el borde, en todos los planes
Rastreadores maliciosos bloqueados
Filtrados en el borde, antes de llegar a tu lógica de redirección o a tus estadísticas. Los buscadores como Googlebot pasan, así que tus 301 se siguen rastreando.
DDoS absorbido
Los ataques distribuidos se absorben en los 130 PoP, no en tu origen, sin reglas que escribir. Las redirecciones siguen respondiendo bajo carga.
Analíticas que cuentan personas
El interruptor Solo humanos deja los clics de bots fuera de cada cifra, y la API y el servidor MCP devuelven un recuento sin bots junto al total. Los errores (4xx y 5xx) son un KPI propio.

Solo humanos deja los clics de bots fuera de cada cifra de la página de Analíticas. Los recuentos de clics de la lista de Enlaces incluyen bots.
Cómo está construido
Tres capas separadas, para que un problema no tumbe tus redirecciones
RedirHub funciona en AWS como un plano de control, una red de borde global y una canalización de analíticas. Cada PoP del borde sirve las redirecciones desde su propia copia de la configuración, así que una actualización del panel o la caída de un PoP nunca impiden redirigir a un visitante.
Donde haces los cambios
Panel, API de gestión, proveedor de Terraform y servidor MCP. Cada escritura se autentica por usuario o por token limitado a un espacio de trabajo y queda registrada en el historial del enlace.
130 PoP globales, cada uno con su propia copia
Redirecciones, certificados, filtrado de bots y protección DDoS se sirven en el PoP más cercano al visitante. Si un PoP falla, su tráfico pasa automáticamente a otros PoP.
Registra lo que ocurrió
Visitas, errores y salud de los destinos fluyen a una canalización separada. Un informe lento nunca frena una redirección, y la monitorización te avisa antes que tus visitantes.
Quién cambió qué
Cada cambio registrado: quién, cuándo, qué había antes y de dónde vino
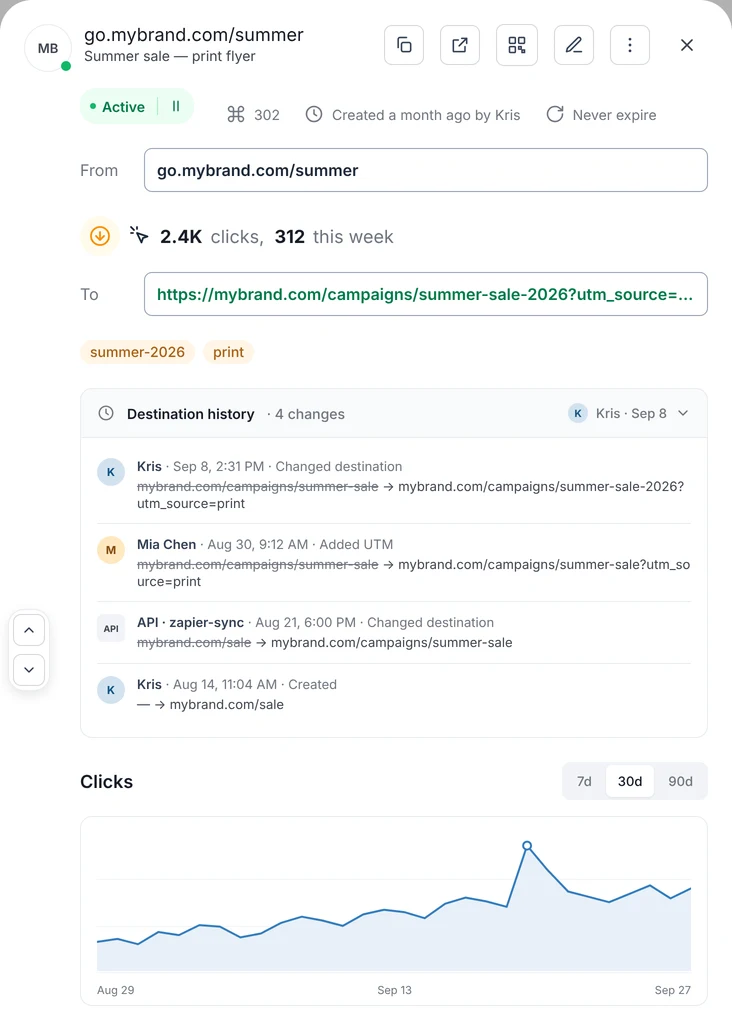
Una redirección que cambió de destino en silencio es un incidente de seguridad esperando a que alguien lo note. En RedirHub cada enlace guarda su propio historial, y cada enlace puede llevar una nota privada que explica por qué existe, para que la siguiente persona no tenga que adivinar.
Historial de cambios en cada enlacePro
Quién lo cambió, cuándo, el valor anterior y el nuevo, y si vino del panel, la API, MCP, una importación CSV o Auto-redirect. Se muestra en el panel del enlace y se puede leer por MCP.
Registro de auditoría del espacio de trabajoPro
Un solo registro de todo el espacio de trabajo con los cambios de destino, UTM, tipo de redirección, estado y contraseña, con filtros, un mapa de actividad de 5 semanas y exportación CSV. El historial se conserva mientras exista el enlace.
Notas privadasTodos los planes
Hasta 2.000 caracteres en cada enlace para decir para qué sirve. Se escriben desde el panel, la API o un asistente de IA, y cada cambio de la nota queda en el historial.
Acceso
Acceso individual, acotado y revocable
Sin inicios de sesión compartidos. Cada persona entra con su propia cuenta, con doble factor y una lista de sus propias sesiones. Cada token de API pertenece a un espacio de trabajo y caduca. Cada miembro tiene un rol.
Cada cuenta, bien cerrada
- Autenticación de doble factor. Un código de 6 dígitos de cualquier app de autenticación en cada inicio de sesión, con códigos de recuperación que se pueden volver a mostrar o regenerar.
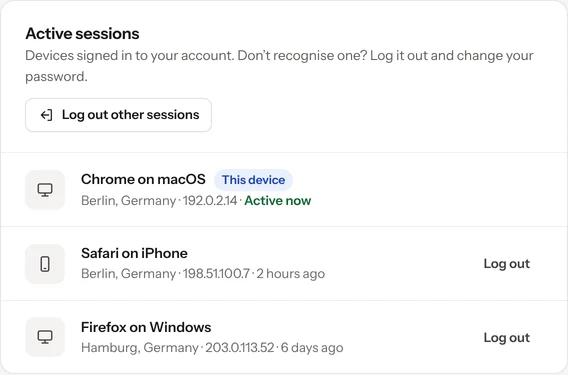
- Sesiones a la vista. Los navegadores con sesión iniciada en la cuenta, con dispositivo, navegador, ubicación y última actividad, y un botón para cerrar las demás.
- Acceso con Google. Los miembros cuya cuenta de Google usa el mismo correo entran con un clic. Es una opción de acceso, no inicio de sesión único.
- Inicio de sesión único (SAML). Entra a través de tu proveedor de identidad; cuando alguien sale del directorio, su acceso se va con él. Complemento Pro Enterprise · por contrato
La automatización tiene sus propias llaves
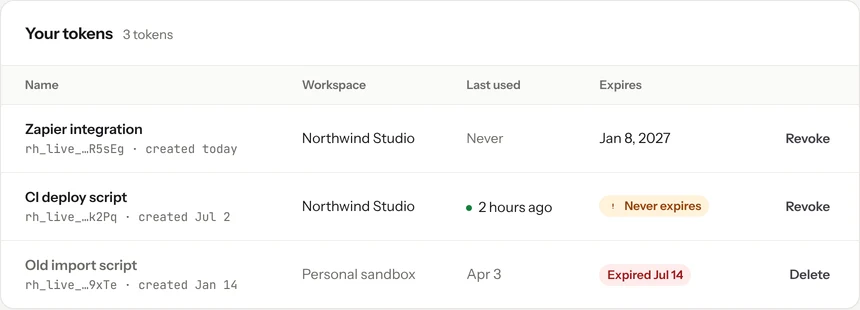
- Limitado a un espacio de trabajo. Un token actúa dentro de un solo espacio de trabajo. Los cambios hechos por la API, un asistente de IA o una importación CSV caen en el mismo historial que las ediciones del panel.
- Caducidad, no para siempre. Cada token lleva un prefijo por plataforma y una caducidad que eliges, con un recordatorio una semana antes de que venza.
- Reintentos seguros. Las peticiones de creación aceptan una cabecera Idempotency-Key, así un trabajo de CI que reintenta nunca crea un enlace dos veces.
- Redirecciones como código. El proveedor oficial de Terraform gestiona redirecciones, migraciones, enlaces de marca, códigos QR y dominios como código, y envía una Idempotency-Key en cada creación.
Uno por espacio de trabajo. Control total, incluido eliminar el espacio de trabajo y transferir la propiedad.
Ajustes del equipo, facturación y miembros. Invitaciones masivas, reenviar o revocar, cambios de rol en línea.
Crea, edita y elimina enlaces, códigos QR y dominios. Cada cambio queda en el historial.
Solo lectura. Da a auditores y agencias una ventana, no una llave.
Core incluye 3 miembros; Pro incluye miembros ilimitados; en Enterprise, los miembros se fijan por contrato. Los roles en detalle →
Antes / después
Qué cambia cuando las redirecciones salen de la caja del rincón
Las mismas tareas, hechas en un servidor de redirección propio y en RedirHub.
Por qué los equipos eligen RedirHub
Reseñas de 5 estrellas en G2 y Trustpilot
Redirigir nombres de dominio con SSL es un gran dolor de cabeza, y tengo que hacerlo con frecuencia, a menudo en masa. Ahora son solo unos pocos clics. Simplemente funciona.
- dominios en su catálogo
- ~23M

Zsolt Bikadi
CSO · Domain Science
Las redirecciones funcionan a la perfección, el panel es simple y fácil de gestionar. La opción de dominio personalizado fue una gran característica.
LG
Preguntas frecuentes