Redirect SSL: come reindirizzare un dominio su HTTPS senza errori di certificato

Quando reindirizzi un dominio, proteggere la connessione con SSL/TLS non è solo un optional: è essenziale per la SEO, la fiducia degli utenti e la conformità. Senza HTTPS, i visitatori potrebbero vedere avvisi del browser, i motori di ricerca potrebbero penalizzare il tuo sito e i dati sensibili potrebbero essere esposti. Questa guida spiega perché SSL è imprescindibile per i reindirizzamenti moderni e come implementarlo correttamente.
Perché SSL è importante per i reindirizzamenti di dominio#
SSL (Secure Sockets Layer) e il suo successore TLS (Transport Layer Security) crittografano i dati tra il browser dell’utente e il tuo server. Per i reindirizzamenti, questa crittografia garantisce che:
- Nessun avviso di sicurezza: I browser moderni segnalano le pagine HTTP come “Non sicure”. Se il tuo reindirizzamento avviene tramite HTTP, i visitatori potrebbero vedere un avviso prima di পৌঁgingere alla destinazione.
- Vantaggio SEO: Google utilizza HTTPS come segnale di ranking. I reindirizzamenti sicuri aiutano a preservare — o persino migliorare — la visibilità nei motori di ricerca.
- Integrità dei dati: La crittografia impedisce attacchi man-in-the-middle che potrebbero alterare la destinazione del reindirizzamento.
- Dati del referrer: i browser non inviano il referrer da una pagina HTTPS a una HTTP, quindi un reindirizzamento o una destinazione che resta su HTTP lo perde.
Perché i reindirizzamenti https:// falliscono#
Un browser deve completare l’handshake TLS prima ancora di vedere il reindirizzamento. Quindi il server che risponde per il vecchio dominio deve avere un certificato valido per quel nome esatto. Molti servizi di forwarding dei registrar e semplici host di reindirizzamento dispongono solo di certificati per i propri domini, ed è per questo che http://old-domain.com reindirizza correttamente mentre https://old-domain.com mostra un avviso sulla privacy. La stessa cosa accade quando il certificato copre il dominio principale ma non www, o viceversa.
Errori comuni nei reindirizzamenti SSL#
Anche i team esperti possono inciampare quando configurano SSL per i reindirizzamenti. Fai attenzione a queste insidie:
- Reindirizzamenti solo HTTP: Molti servizi di forwarding dei registrar funzionano solo su HTTP. I visitatori che digitano https:// vedono un avviso di certificato invece di essere reindirizzati.
- Catene di contenuti misti: Se il tuo reindirizzamento inizia su HTTPS ma punta a una destinazione HTTP, i browser potrebbero bloccare le risorse o mostrare avvisi.
- Incongruenze del certificato: I certificati SSL devono essere validi per l’esatto dominio che viene reindirizzato. I certificati wildcard possono aiutare, ma certificati scaduti o emessi in modo errato interrompono il reindirizzamento.
- Loop di reindirizzamento: Configurare sia i reindirizzamenti HTTP→HTTPS sia HTTPS→HTTP può creare cicli infiniti, rendendo il dominio inaccessibile.
Buone pratiche per i reindirizzamenti SSL#
Segui queste linee guida per garantire che i tuoi reindirizzamenti SSL siano sicuri, veloci e ottimizzati per la SEO:
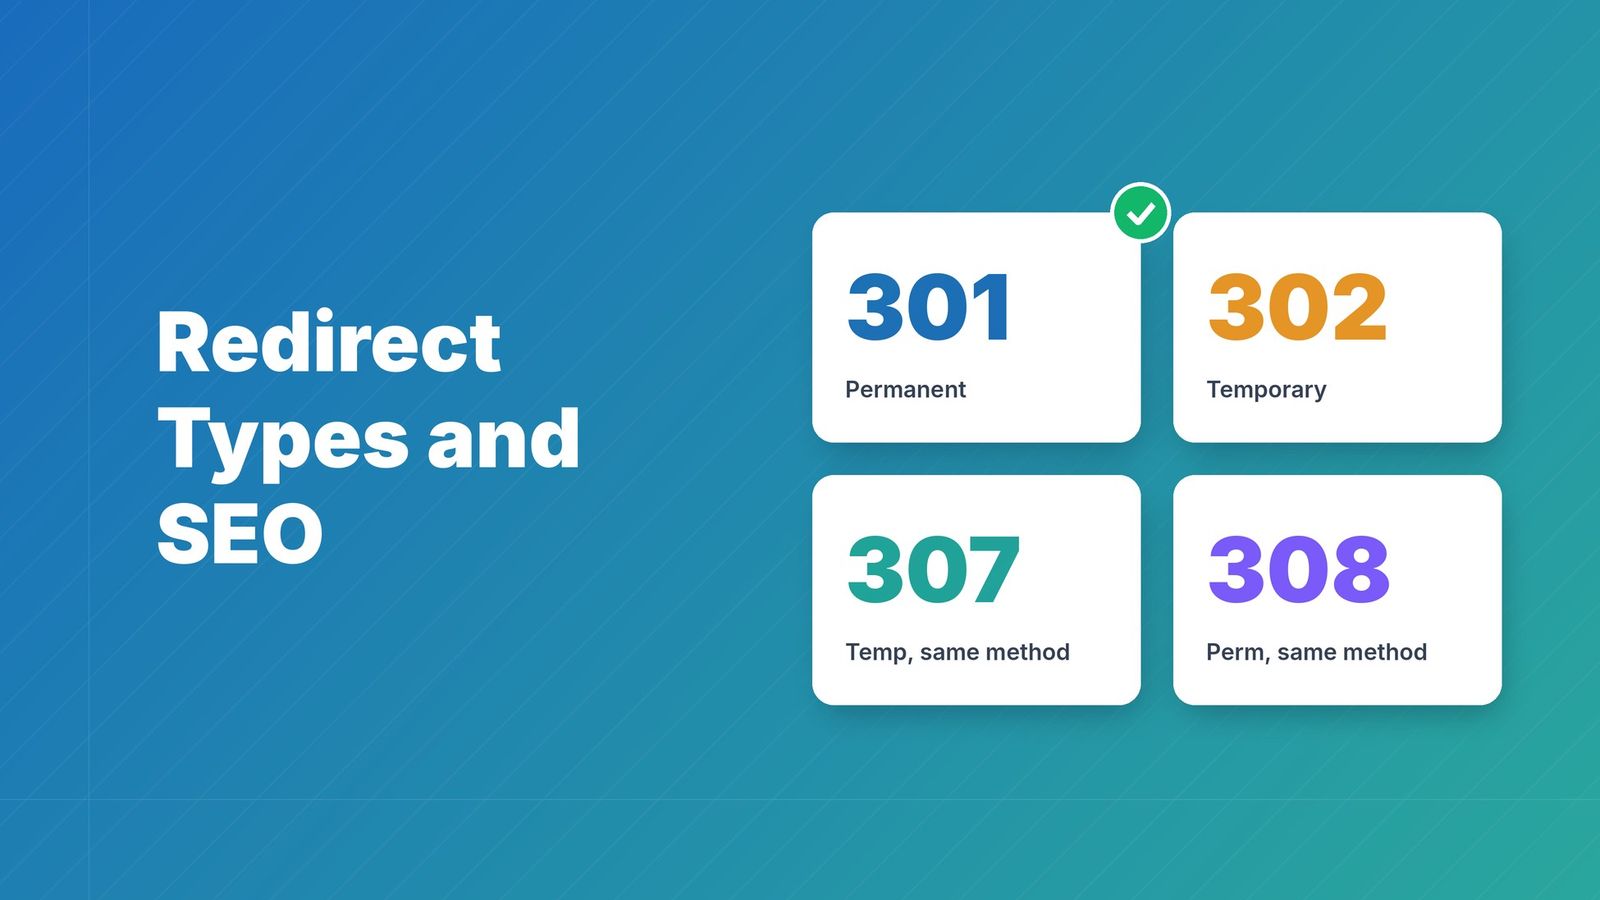
- Usa reindirizzamenti 301 (permanenti): Per lo spostamento di domini, un reindirizzamento 301 trasferisce la maggior parte del valore dei link e dice ai motori di ricerca di aggiornare il loro indice.
- Reindirizza tutto il traffico HTTP su HTTPS: Imposta una regola che intercetti qualsiasi richiesta http:// e la reindirizzi alla versione https:// dello stesso URL.
- Abilita HSTS (HTTP Strict Transport Security): HSTS dice ai browser di usare sempre HTTPS per il tuo dominio, prevenendo gli attacchi SSL-stripping ed eliminando la prima richiesta non sicura.
- Tieni i certificati aggiornati: Automatizza il rinnovo dei certificati con strumenti come Let’s Encrypt, oppure usa una piattaforma che gestisca per te il provisioning SSL.
- Evita le catene di redirect: Punta direttamente alla destinazione finale. Ogni passaggio extra aggiunge latenza e aumenta la probabilità che qualcosa si rompa.
Come RedirHub semplifica i redirect SSL#
Gestire manualmente i certificati SSL e le regole di redirect è soggetto a errori e richiede tempo. RedirHub automatizza l’intero processo:
- HTTPS automatico: non appena un dominio punta a RedirHub, viene emesso e rinnovato un certificato per il dominio principale e il www, inclusi certificati wildcard per i sottodomini.
- Rete edge globale: i redirect vengono serviti da 130 località edge, così l’handshake TLS avviene vicino al visitatore.
- HTTP e HTTPS sulla stessa regola: i visitatori che digitano http:// o https:// raggiungono la stessa destinazione.
- Analisi dei clic: visualizza i clic per ciascun redirect, con i bot noti filtrati.
Passo dopo passo: configurare un redirect SSL con RedirHub#
- Avvia una prova gratuita: crea un account RedirHub con una prova gratuita di 14 giorni.
- Crea il reindirizzamento: inserisci il dominio sotto Reindirizza da (ad esempio old-example.com) e la destinazione sotto Reindirizza a.
- Configura il DNS: presso il tuo provider DNS, imposta un record A per la radice e un CNAME per www (oppure usa i nameserver di RedirHub). Cambiano solo questi record, quindi l'email continua a funzionare. L'HTTPS viene emesso automaticamente una volta che i record si sono propagati.
- Scegli il tipo di reindirizzamento (301 · Permanente per uno spostamento di dominio) e se mantenere il percorso o inviare tutto a un singolo URL.
- Verifica HTTPS: apri https://yourdomain e https://www.yourdomain e conferma che entrambi reindirizzino senza un avviso del certificato.
Il tuo reindirizzamento funziona su HTTPS? Inserisci il tuo vecchio dominio. Vedrai il codice di stato, la destinazione, se HTTPS è valido e quanto velocemente risponde da Washington, Francoforte e Tokyo, confrontato con tutti i redirect testati negli ultimi 7 giorni.
Testa il mio reindirizzamentoMantenere HTTPS funzionante su molti domini di reindirizzamento#
Un dominio di reindirizzamento è facile. Centinaia di essi (vecchi brand, domini nazionali, domini con errori di battitura, domini di campagne) sono il punto in cui i certificati scadono silenziosamente. Ciò che funziona a quella scala:
- Emetti e rinnova automaticamente con ACME. Il rinnovo manuale non sopravvive a durate dei certificati più brevi.
- Copri sia il root che il www per ogni dominio e usa certificati wildcard dove reindirizzi molti sottodomini.
- Tieni d'occhio il DNS. Un certificato può rinnovarsi solo finché il dominio punta ancora dove viene effettuata la validazione, quindi una modifica DNS altrove può bloccare il rinnovo settimane dopo.
- Monitora la scadenza dall'esterno e invia un avviso a un canale condiviso.
Questo diventa più importante ogni anno: i certificati pubblici ora sono limitati a 200 giorni e scenderanno a 47 giorni entro il 2029, e Let's Encrypt passerà a certificati da 45 giorni entro il 2028. Consulta la timeline dei certificati di 45 giorni per le date e una checklist.
Conclusione#
SSL non è più facoltativo per i reindirizzamenti di dominio: è un requisito per la sicurezza, la SEO e l'esperienza utente. Seguendo le best practice e sfruttando una piattaforma come RedirHub, puoi automatizzare la gestione dei certificati, garantire prestazioni globali e mantenere i tuoi reindirizzamenti sicuri senza interventi manuali. Inizia oggi una prova gratuita di 14 giorni e reindirizza i tuoi domini con fiducia.
Domande frequenti
SSL crittografa la connessione tra l’utente e il tuo server, prevenendo avvisi di sicurezza, preservando il posizionamento SEO e garantendo che i dati del referrer vengano trasmessi correttamente. Senza SSL, i browser potrebbero contrassegnare il tuo redirect come “Non sicuro”, danneggiando fiducia e visibilità nelle ricerche.
I redirect HTTP non sono crittografati e possono essere intercettati o modificati. I redirect HTTPS sono crittografati, sicuri e preferiti dai motori di ricerca. I browser moderni avvisano gli utenti quando accedono a pagine HTTP, cosa che può portare all’abbandono.
Per ogni dominio collegato a RedirHub, viene emesso e rinnovato automaticamente un certificato per la versione root e www, inclusi certificati wildcard per i sottodomini. Non devi installare o rinnovare nulla da solo.
Sì. Un redirect di RedirHub risponde sia su http:// che su https://, quindi i visitatori raggiungono la destinazione indipendentemente da ciò che digitano. Sul tuo server, aggiungi una regola che invii ogni richiesta http:// alla versione https:// con un 301.
Il certificato servito per il dominio da cui stai reindirizzando non lo copre, oppure è scaduto. Questo è comune con il forwarding del registrar, che spesso non ha alcun certificato per il tuo dominio, e con www, che deve essere coperto anch’esso. Il redirect può avvenire solo dopo un handshake TLS valido.
A malapena. TLS 1.3 richiede un solo round trip per la configurazione, e una rete edge mantiene quel round trip breve. Una catena di redirect o un origin lento costa molto di più della crittografia.

TC is the Operations Manager at RedirHub, leading the company’s operational strategy and execution to ensure reliable, scalable redirect infrastructure. He oversees internal processes, cross-team coordination, and platform readiness while supporting customers through complex redirect implementations. With a strong understanding of large-scale domain operations and real-world edge cases, TC plays a key role in aligning product and customer success to deliver stable, high-performance redirection solutions.
Articoli Correlati
Visualizza Tutti gli Articoli