审计日志是一页,记录工作区中每一次链接更改。它会显示是谁更改了链接的目标、UTM 参数、重定向类型、状态或密码,更改前的值是什么,以及更改来自仪表板、API 还是 AI 助手。可用它一次性回答“是谁改的,以及什么时候改的?”涵盖你所有链接。审计日志按合同向 Enterprise 提供。
步骤 1:打开审计日志#
打开你的工作区设置,在 Workspace 下点击 Audit log。更改按最新优先显示,并按日期分组。
步骤 2:阅读更改#
每条记录显示:
- 进行更改的 谁:队友、API 令牌或代表队友操作的 AI 助手。
- 更改了 什么以及在哪个链接上更改,旧值会在新值旁边被划掉。
- 何时以及哪里:时间和来源,例如 Dashboard、API 或 AI 助手。
密码从不显示。日志只记录密码已被添加或更改。
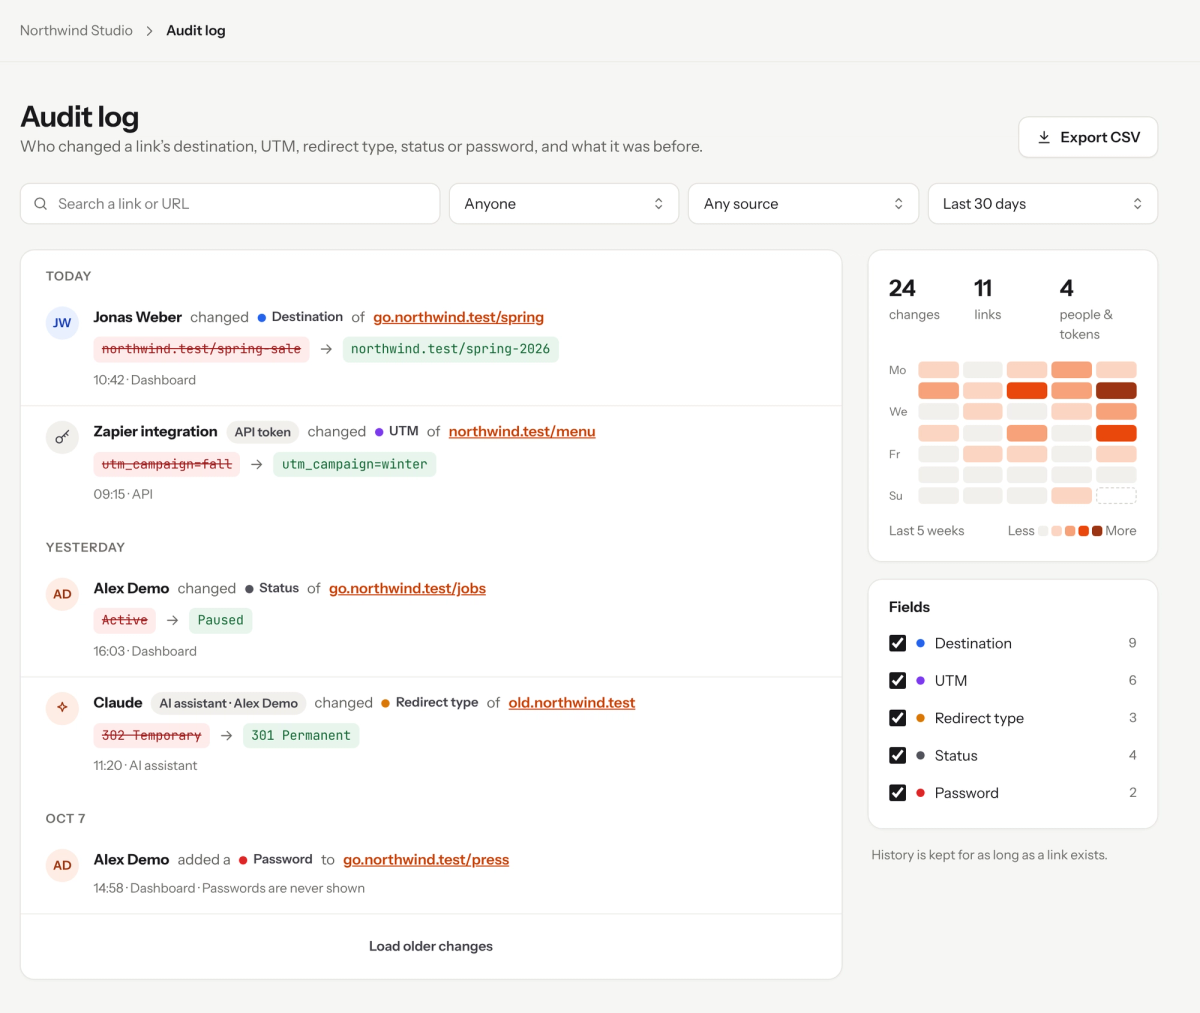
The audit log lists every link change with its old and new value.
步骤 3:筛选日志#
使用顶部和侧边的筛选器缩小列表范围:
- 人员或令牌:由一位队友或一个 API 令牌所做的更改。
- 来源:控制台、API 或 AI 助手。
- 日期范围,例如最近 30 天。
- 字段:勾选您想查看的字段,例如目的地或状态。
活动热力图显示了过去 5 周中每一天所做的更改数量,并汇总了更改、链接以及人员和令牌的总数。
第 4 步:导出为 CSV#
点击 导出 CSV 下载这些更改,例如用于合规审查或与您的团队共享。
提示#
- 只要链接存在,历史记录就会保留。
- 在 Pro 版中,每个链接都会在 目标历史记录 中显示各自的更改。审核日志会将所有链接汇总到一个页面。
- 使用 API 令牌所做的更改会列在该令牌的名称下,因此请为令牌起一个您能识别的名称。
常见问题
审计日志可通过合同在 Enterprise 版中使用。在 Pro 版中,你可以在每个链接的目标历史中查看其更改。
只要该链接存在,就会保留。
可以。每一项更改都会显示其来源:Dashboard、API 或 AI 助手。API 更改会显示执行它们的令牌。
不能。它会显示是否添加或更改了密码,但绝不会显示密码本身。