
Resposta direta
Um redirecionamento de subdomínio curinga envia todos os subdomínios de um domínio (*.oldbrand.com) para um novo endereço com uma única regra, em vez de um redirecionamento por subdomínio. Ele precisa de duas camadas: um registro DNS curinga (host *) que envia todos os subdomínios para um servidor que possa redirecionar, e uma regra de redirecionamento nesse servidor, geralmente um 301 que mantém o caminho. Você pode configurá-lo no Namecheap, em uma Cloudflare Redirect Rule, no seu próprio servidor NGINX ou Apache, ou no RedirHub nos planos Pro e Enterprise.
Subdomínios curinga são úteis quando um domínio tem muitos subdomínios que você não consegue listar um por um: subdomínios criados por usuários, uma marca antiga com hosts shop., blog. e help., ou erros de digitação que as pessoas ainda usam. Este guia explica o que é um redirecionamento curinga e, em seguida, mostra quatro maneiras de configurá-lo. Para regras de padrão em caminhos (por exemplo, tudo em /old-blog/), veja nosso guia sobre redirecionamentos curinga para caminhos e servidores.
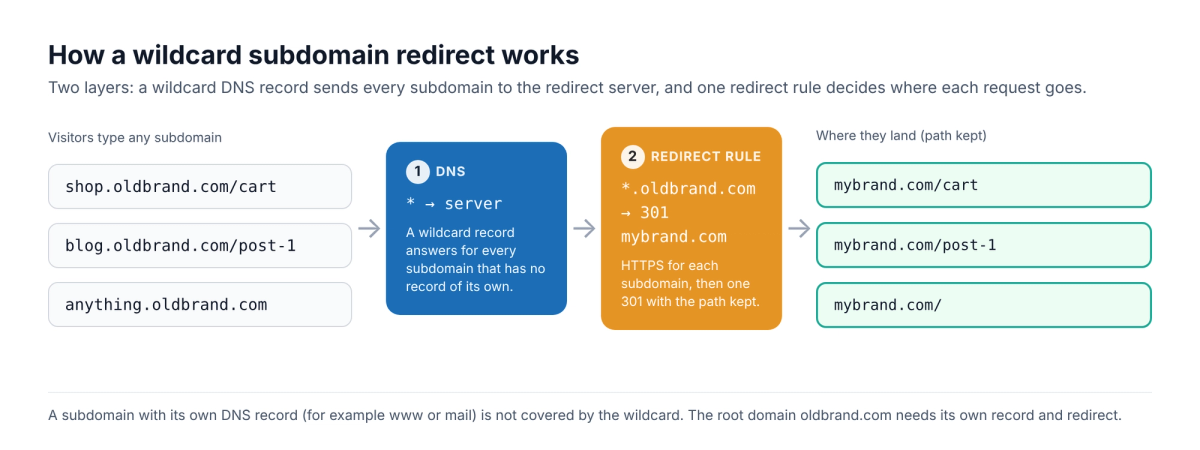
O que é um redirecionamento curinga?#
Um redirecionamento curinga é uma regra que corresponde a um padrão em vez de um único endereço exato. Para subdomínios, o padrão é *.oldbrand.com: ele corresponde a shop.oldbrand.com, blog.oldbrand.com e qualquer outro nome antes do domínio, e envia cada solicitação para o destino escolhido com um status 301 (permanente) ou 302 (temporário).
Um registro DNS curinga, por si só, não redireciona nada. O DNS apenas decide qual servidor responde por um nome; o redirecionamento é uma resposta HTTP desse servidor. É por isso que cada método abaixo tem uma parte de DNS e uma parte de regra. Tenha estas regras em mente:
- O domínio raiz é separado. Um registro curinga não cobre oldbrand.com em si. Adicione o domínio raiz como seu próprio registro e redirecione-o.
- Subdomínios existentes têm prioridade. Um subdomínio que tem seu próprio registro DNS (por exemplo, mail ou www) é atendido por esse registro, não pelo curinga.
- Nomes mais profundos podem corresponder. No NGINX, por exemplo, *.example.org também corresponde a www.sub.example.org.
- HTTPS precisa de um certificado para cada nome. Visitantes que digitam https:// verão um aviso a menos que o servidor de redirecionamento tenha um certificado que cubra esse subdomínio. Um certificado curinga do Let's Encrypt só pode ser emitido com o desafio DNS-01.
Opção 1: redirecionamento curinga da Namecheap#
A Namecheap oferece suporte a um registro de URL Redirect curinga quando o domínio usa Namecheap BasicDNS, PremiumDNS ou FreeDNS:
- Entre na Namecheap, abra Domain List e clique em Manage ao lado do domínio.
- Na seção Redirect Domain, clique em Add Wildcard Redirect.
- Insira o Destination URL e clique em Save Changes.
- Abra a aba Advanced DNS, encontre o registro URL Redirect com host
*e defina o tipo como Permanent (301) se a mudança for permanente. A opção Unmasked da Namecheap é um 302.
A Namecheap informa que novos registros normalmente levam cerca de 30 minutos para funcionar. Para HTTPS, o guia da Namecheap diz que um redirecionamento entre dois domínios via HTTPS exige certificados SSL instalados em ambos, então teste um subdomínio https:// antes de confiar nele. Nosso guia de redirecionamento da Namecheap cobre o lado HTTPS com mais detalhes.
Opção 2: regra de redirecionamento da Cloudflare com um padrão curinga#
Se o DNS do domínio estiver na Cloudflare, uma regra de Single Redirect pode corresponder a todos os subdomínios. A Cloudflare só aplica a regra ao tráfego que ela faz proxy, então os subdomínios precisam de um registro DNS com proxy (por exemplo, um registro * com o proxy ativado).
- No painel da Cloudflare, abra Rules > Overview.
- Clique em Crie uma regra e escolha Regra de redirecionamento.
- Em Quando as solicitações recebidas correspondem a, selecione Padrão curinga e defina URL da solicitação como
https://*.oldbrand.com/*. - Em Então, defina URL de destino como
https://mybrand.com/${2}(${2}é o caminho correspondente ao segundo asterisco), escolha o código de status 301 e decida se deseja preservar a string de consulta. - Clique em Implantar.
Use ${1} no destino para reutilizar o próprio subdomínio, por exemplo https://mybrand.com/team/${1}. Nosso guia de redirecionamento da Cloudflare mostra passo a passo um redirecionamento de um único domínio.
Opção 3: NGINX ou Apache no seu próprio servidor#
Aponte um registro DNS curinga (*, tipo A) para o seu servidor, instale um certificado que cubra *.oldbrand.com e, em seguida, adicione uma regra. NGINX:
nginxserver {
    listen 443 ssl;
    server_name *.oldbrand.com;
    ssl_certificate     /etc/ssl/oldbrand-wildcard.pem;
    ssl_certificate_key /etc/ssl/oldbrand-wildcard.key;
    return 301 https://mybrand.com$request_uri;
}
Apache (com ServerAlias *.oldbrand.com no host virtual e mod_rewrite ativado):
apacheRewriteEngine On
RewriteCond %{HTTP_HOST} ^(.+)\.oldbrand\.com$ [NC]
RewriteRule ^ https://mybrand.com%{REQUEST_URI} [R=301,L]
$request_uri e %{REQUEST_URI} mantêm o caminho, então shop.oldbrand.com/cart cai em mybrand.com/cart. Teste com um 302 primeiro se não tiver certeza, porque os navegadores armazenam em cache os 301.
Seu redirecionamento está funcionando? Digite seu domínio. Você verá o código de status (301 ou 302), para onde ele aponta, se o HTTPS é válido e quão rápido ele responde a partir de Washington, Frankfurt e Tóquio, classificado em comparação com todos os redirecionamentos testados nos últimos 7 dias.
Testar meu redirecionamentoOpção 4: Redirecionamento de subdomínio curinga com o RedirHub#
O RedirHub executa o redirecionamento para você, então você não precisa de um servidor, de um certificado curinga ou de um proxy. Redirecionamentos de subdomínio curinga estão incluídos nos planos Pro e Enterprise.
- No painel do RedirHub, crie um novo Redirecionamento de Domínio.
- Em Redirecionar de, digite
*.oldbrand.com. Para incluir também o domínio raiz, adicione oldbrand.com como outra origem no mesmo redirecionamento. - Em Redirecionar para, digite
https://mybrand.com. - Em Tipo de redirecionamento, escolha 301 · Permanente (ou 302 · Temporário para uma alteração de curto prazo).
- Em Caminhos, escolha Manter o caminho para que cada URL antiga acesse o mesmo caminho, ou Tudo para uma URL.
- Clique em Criar redirecionamento.
- Abra Hosts, selecione o hostname, clique em Conectar DNS e adicione os registros mostrados no seu provedor de DNS (Manual), depois clique em Fiz as alterações.
- Teste alguns subdomínios com o teste de velocidade do redirecionamento: você deverá ver um 301 e o destino correto para cada um.
O RedirHub emite um certificado para cada subdomínio automaticamente na primeira vez que ele é solicitado, o que é o HTTPS automático que você recebe em cada domínio conectado. No Enterprise, um único certificado wildcard cobre *.oldbrand.com em vez disso.
Envie cada subdomínio para sua própria página#
Uma origem curinga costuma ser combinada com variáveis de destino, para que uma única regra possa enviar cada subdomínio para um lugar diferente. {host.sub} insere o subdomínio que foi solicitado:
textRedirect from: *.example.com
Redirect to:   https://www.example.com/team/{host.sub}

alice.example.com  →  https://www.example.com/team/alice
bob.example.com    →  https://www.example.com/team/bob
Você também pode manter o subdomínio em um novo domínio com https://{host.sub}.new-brand.com e Manter o caminho, que é a configuração usual para uma migração de site para uma nova marca. Veja Variáveis de URL de destino para a lista completa de variáveis.
Namecheap, Cloudflare, seu servidor ou RedirHub?#
| Namecheap | Cloudflare | Servidor próprio | RedirHub | |
|---|---|---|---|---|
| DNS | Deve usar DNS da Namecheap | Deve usar DNS da Cloudflare, com proxy | Registro A curinga para o seu servidor | O DNS permanece onde está; apenas os registros mostrados em Conectar DNS mudam, e o e-mail (MX) continua funcionando |
| HTTPS em subdomínios | Precisa de SSL instalado em ambos os lados | Gerenciado pela Cloudflare para hostnames com proxy | Você instala e renova um certificado curinga (DNS-01) | Emitido e renovado automaticamente para cada subdomínio |
| Paths | Um destino | Padrão com ${1}, ${2} | Regra de reescrita | Mantenha o caminho ou variáveis como {host.sub} |
| Network | Não publicado | A rede da Cloudflare | A localização do seu servidor | Servido a partir de 130 localizações globais na borda (PoPs), perto de cada visitante |
| Tipos de redirecionamento | 301, 302, masked | Permanente ou temporário | Any | 301, 302, 307, 308 e frame |
| Clicks | Não mostrado | Não na regra | Os logs do seu servidor | Cliques e visitantes únicos com bots filtrados, principais links por domínio |
| Price | Grátis com o domínio | A cota da regra depende do seu plano da Cloudflare | Os custos e o tempo do seu servidor | Wildcard no Pro ($119/mês, avaliação gratuita de 14 dias) e Enterprise |
Se o seu domínio já estiver no proxy da Cloudflare ou no DNS da Namecheap e você só precisar de uma regra, a opção gratuita aí é suficiente. O RedirHub é a melhor opção quando você gerencia muitos domínios em um só lugar, quer que o HTTPS seja tratado para cada subdomínio sem um proxy ou precisa que cada subdomínio leve a sua própria página. Com importação em massa de CSV, você pode adicionar os redirecionamentos do restante dos seus domínios de uma vez só.
Antes de ligá-lo#
- Use um 301 para uma mudança permanente e aponte diretamente para a URL final, para que não haja uma cadeia de redirecionamentos.
- Mantenha o caminho quando o novo site tiver as mesmas páginas; enviar tudo para a página inicial faz perder relevância.
- Redirecione também o domínio raiz e o www, pois o wildcard não cobre a raiz.
- Teste subdomínios reais, incluindo um que você nunca criou, tanto em http:// quanto em https://.
Perguntas frequentes
Um redirecionamento wildcard é uma única regra que corresponde a um padrão, como *.oldbrand.com, em vez de um endereço exato. Cada subdomínio ou URL correspondente é enviado para o destino que você escolher, normalmente com um 301 para uma mudança permanente.
Não. Um registro wildcard corresponde a nomes à frente do domínio, como shop.oldbrand.com, mas não ao próprio oldbrand.com. Adicione o domínio raiz como um registro próprio e redirecione-o; no RedirHub, você pode adicioná-lo como uma segunda origem no mesmo redirecionamento.
Não. Um registro DNS wildcard (host *) apenas decide qual servidor responde por cada subdomínio. O redirecionamento é uma resposta HTTP desse servidor, então você também precisa de uma regra de redirecionamento na Namecheap, Cloudflare, no seu próprio servidor ou em um serviço de redirecionamento.
Sim. A Cloudflare pode reutilizar o subdomínio correspondente com ${1} na URL de destino, e o RedirHub pode inseri-lo com a variável {host.sub}, por exemplo https://mybrand.com/team/{host.sub}.
O servidor de redirecionamento precisa de um certificado que cubra esse subdomínio antes de poder responder via HTTPS. Use um certificado wildcard no seu próprio servidor, um registro com proxy na Cloudflare ou um serviço de redirecionamento que emita certificados para cada subdomínio automaticamente.
Pro e Enterprise. O Core não inclui. O Pro tem um teste gratuito de 14 dias.